Sikkerhed · 27

Hacket Google Workspace-konto

En overtaget Workspace-konto giver adgang til både Gmail og Drev. Sådan lukker vi den og får jer i gang igen.

Kontakt os

Sådan arbejder vi med Hacket Google Workspace-konto

En Google Workspace-konto bliver typisk overtaget gennem en fisket adgangskode, en konto uden totrinsbekræftelse, eller en tredjepartsapp, en medarbejder har givet adgang til Gmail og Drev. Tegnene er filtre i Gmail, der videresender eller arkiverer mail, en ny videresendingsadresse, fakturaer med nye kontonumre sendt fra jeres egen adresse, ukendte apps under kontoens sikkerhed og nye administratorer i Admin-konsollen.

Vi går i gang inden for 24 timer. Adgangskoden nulstilles, og brugeren logges ud af alle sessioner fra Google Admin-konsollen, så stjålne loginsessioner holder op med at virke. Derefter gennemgår vi filtre, videresendelse og delegering i Gmail, apps med adgang til kontoen, administratorroller, enheder, delte filer i Drev og logs over login og aktivitet, så vi kan se, hvad der er sket, og hvem der har fået mail fra kontoen.

Inden for 24 timer arbejder medarbejderen igen på en sikret konto med totrinsbekræftelse. Bagefter får I en rapport og en plan for opstramning: totrinsbekræftelse krævet for alle, styring af hvilke tredjepartsapps der må få adgang til jeres data, og regler for automatisk videresendelse.
Hvornår det giver mening

  • Kunder eller leverandører har fået fakturaer med et nyt kontonummer fra en af jeres adresser.
  • Der ligger filtre eller en videresendingsadresse i Gmail, som ingen har lavet.
  • Der er en ny administrator eller en ukendt app med adgang til jeres Workspace.
  • En medarbejder har tastet sit login på en side, der lignede Google.

Det får du

  1. Nulstilling af adgangskode og logud af alle sessioner
  2. Gennemgang af filtre, videresendelse og delegering i Gmail
  3. Fjernelse af ukendte apps, administratorer og delinger
  4. Rapport med liste over modtagere, der bør advares
Kontakt os

Sådan foregår det

  1. Lås kontoen

    Adgangskoden nulstilles, brugeren logges ud af alle sessioner, og ukendte gendannelsesoplysninger fjernes.

  2. Gennemgang

    Filtre, videresendelse, delegering, apps, administratorroller, enheder, delinger og logs gennemgås.

  3. Kontoen i brug igen

    Det fremmede er fjernet, totrinsbekræftelse er slået til, og medarbejderen arbejder igen på en sikret konto.

  4. Rapport og opstramning

    I får rapport, en liste over modtagere, der bør advares, og en plan for totrinsbekræftelse og appadgang.

I dybden

Filtre og videresendelse

Et filter i Gmail kan videresende alle mail med ordet faktura til en fremmed adresse eller arkivere svar, før brugeren ser dem. Vi gennemgår filtre, videresendingsadresser og delegering på hver ramt konto og ser i Admin-konsollen, om automatisk videresendelse til eksterne adresser er tilladt.

Tredjepartsapps

En app med OAuth-adgang til Gmail eller Drev beholder adgangen, selv om adgangskoden skiftes. Vi fjerner adgangen for apps, der ikke kan forklares, og sætter i Admin-konsollen op, hvilke apps der må få adgang til jeres data, så nye skal godkendes.

Drev og deling

Med adgang til en konto kan en angriber dele filer med sig selv eller lave offentlige links. Vi gennemgår nylige delinger fra den ramte konto i Drev og fjerner dem, der ikke hører til, og bruger aktivitetslogs til at se, hvad der er åbnet og hentet.

Fejl, vi ofte finder

  • Brugeren logges ikke udAdgangskoden skiftes, men en stjålet session virker stadig. Vi logger brugeren ud af alle sessioner fra Admin-konsollen.
  • Appadgang oversesEn app med adgang til Gmail læser videre efter oprydningen. Vi fjerner adgangen og styrer, hvilke apps der må forbindes.
  • Ændrede gendannelsesoplysningerAngriberen har lagt sit eget telefonnummer eller sin egen mail ind til gendannelse og kan tage kontoen igen. Vi gennemgår og retter gendannelsesoplysningerne.

Sådan måler vi effekten

  • Andel af brugere med totrinsbekræftelse (mål: 100 %)
  • Antal apps med adgang uden kendt ejer (mål: 0)
  • Antal konti med videresendelse til eksterne adresser uden aftalt formål

Rammer

Pris
Efter tid, typisk fra 10.000 kr.
Varighed
Inden for 24 timer
Hvem
IT-ansvarlig med erfaring i Google Workspace
Kontakt os

Sådan forløber det

Kl. 10.15 ringer I, fordi en kunde har betalt en faktura til et kontonummer, I ikke kender. Inden kl. 11 er adgangskoden nulstillet, brugeren logget ud af alle sessioner, og et fremmed gendannelsesnummer fjernet. Kl. 13 har vi fundet et Gmail-filter, der videresendte mail med ordet faktura, og en app med læseadgang til mailen. Begge fjernes, og logs viser, at andre konti ikke er ramt. Sidst på dagen arbejder medarbejderen igen med totrinsbekræftelse.

Se det i praksis

Cases

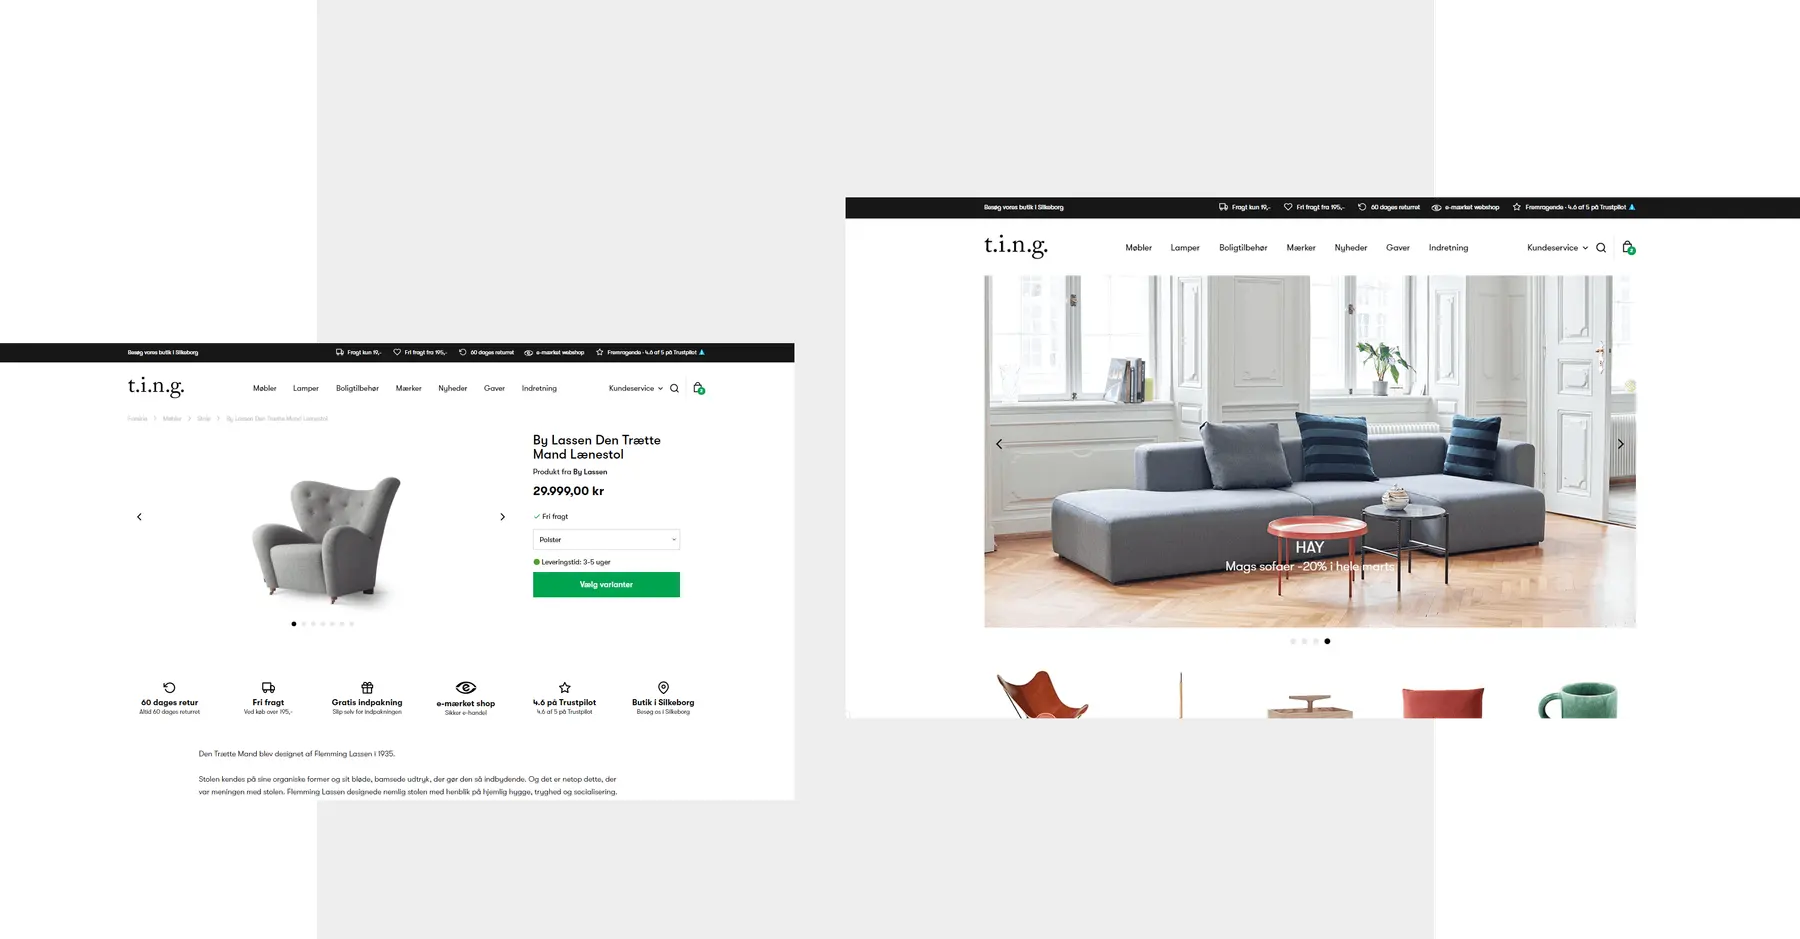
t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • Skift adgangskoden fra en anden enhed, og bed jeres administrator om at nulstille adgangskoden og logge brugeren ud i Google Admin-konsollen. Tjek filtre og videresendelse i Gmail, og advar kunder og leverandører, hvis der er sendt fakturaer fra kontoen. Vurder anmeldelse til Datatilsynet inden 72 timer, hvis persondata kan være tilgået.

  • Har I en anden administrator, bruger vi den til at låse den ramte konto. Er der ingen anden administrator, går vejen gennem Googles egen procedure for gendannelse af administratoradgang, hvor ejerskab af domænet skal bekræftes. Det kan tage længere, men vi forbereder det, Google beder om.

  • Afregnes efter tid og starter typisk omkring 10.000 kr. for sikring og gennemgang. Er flere konti ramt, eller skal hele domænet gennemgås, tager det længere.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Hacket Facebook- og Meta Business-konto →