Sikkerhed · 07

Kriseplan ved cyberangreb

En kort plan for, hvem der gør hvad i de første timer, når shoppen, mailen eller data er ramt.

Kontakt os

Sådan arbejder vi med Kriseplan ved cyberangreb

En kriseplan beskriver, hvad I gør, når noget går galt: shoppen er hacket, mailen er overtaget, data er krypteret, eller en leverandør er ramt. Den findes, fordi de første timer bruges på at finde telefonnumre, logins og beslutninger, hvis ingen har tænkt det igennem. Vi laver planen, fordi vi kender jeres site, shop, hosting og leverandører og ved, hvad der rent faktisk skal ske.

Vi tager udgangspunkt i jeres systemer og de hændelser, der er mest sandsynlige for jer: kompromitteret shop, overtaget mailkonto, ransomware, DDoS, falske mails i jeres navn og en leverandør, der er nede. For hver beskriver vi første skridt, hvem der beslutter, hvem der kontaktes, og hvordan I gendanner. Planen bygger på de skabeloner, Styrelsen for Samfundssikkerhed stiller til rådighed på sikkerdigital.dk, men er skrevet til jeres virkelighed.

Bagefter har I en plan på få sider med roller, kontaktliste, beslutningsveje, tjeklister for de vigtigste hændelser, skabeloner til kommunikation og frister for anmeldelse til Datatilsynet og, hvis I er omfattet, efter NIS2. Planen ligger også offline, fordi den skal kunne bruges, når systemerne er nede. Vi anbefaler at øve den en gang om året.
Hvornår det giver mening

  • I har ingen skrevet plan, og ingen ved, hvem der ringer til hvem, hvis shoppen bliver hacket en fredag aften.
  • En forsikring, en bank eller en stor kunde beder om dokumentation for jeres beredskab.
  • I er eller kan blive omfattet af NIS2 og skal kunne håndtere hændelser og indberetning.
  • I har haft en hændelse, og den blev håndteret med held og telefonopkald.

Det får du

  1. Roller, ansvar og beslutningsveje
  2. Kontaktliste med leverandører, myndigheder og specialister
  3. Tjeklister for de mest sandsynlige hændelser
  4. Skabeloner til kommunikation og anmeldelse
Kontakt os

Sådan foregår det

  1. Kortlægning

    Vi gennemgår systemer, leverandører, data og nuværende rutiner og vælger de hændelser, planen skal dække.

  2. Roller og beslutningsveje

    Sammen med ledelsen fastlægger vi, hvem der beslutter hvad, hvem der er stedfortræder, og hvornår der eskaleres.

  3. Tjeklister, kontakter og skabeloner

    Vi skriver tjeklister for hver hændelse, samler kontaktlisten og laver skabeloner til kommunikation og anmeldelse.

  4. Gennemgang og aflevering

    Planen gennemgås med ledelse og nøglepersoner, rettes og afleveres digitalt og på papir. Vi aftaler en årlig opdatering.

I dybden

De første timer

Planen starter med det, der skal ske med det samme: hvem der vurderer, om det er alvorligt, hvem der beslutter at lukke shoppen eller skifte adgangskoder, og hvordan beviser bevares, før der ryddes op. Det sidste glemmes ofte; en server, der geninstalleres med det samme, kan ikke undersøges bagefter.

Frister, der begynder at løbe

Hvis persondata kan være berørt, skal bruddet anmeldes til Datatilsynet uden unødig forsinkelse og om muligt inden 72 timer. Er I omfattet af NIS2, skal en væsentlig hændelse varsles inden 24 timer og en hændelsesunderretning sendes inden 72 timer. Planen beskriver, hvem der vurderer det, og hvem der indsender via Virk.dk.

Kommunikation til kunder og samarbejdspartnere

Kunder, leverandører og medarbejdere skal have besked, og det skal være korrekt. Planen har skabeloner til kunder, til medarbejdere og til en kort tekst på sitet, og beskriver, hvem der godkender, før noget sendes. Hvis mailen er nede, står der, hvilken kanal der bruges i stedet.

Fejl, vi ofte finder

  • Planen ligger kun på det system, der er nedeEn kriseplan på et delt drev hjælper ikke, når netværket eller mailen er ramt. Vi sørger for, at planen og kontaktlisten findes offline og hos de nøglepersoner, der skal bruge den.
  • Oprydning før undersøgelseNår man straks sletter de mistænkelige filer og geninstallerer, forsvinder sporene af, hvordan angriberen kom ind, og hvad der er taget. Planen beskriver, hvordan beviser bevares, og hvornår en specialist skal ind.
  • Kun én person kan beslutteHvis direktøren er på ferie og ikke kan nås, står alt stille. Vi udpeger stedfortrædere og skriver ned, hvad de har mandat til.

Sådan måler vi effekten

  • Tid til at samle de rette personer ved øvelse eller hændelse
  • Andel af kontakter i planen, der er bekræftet inden for det seneste år
  • Antal hændelsestyper med en afprøvet tjekliste

Rammer

Pris
Fra 20.000 kr.
Varighed
3–4 uger
Hvem
Sikkerhedsansvarlig rådgiver og driftsansvarlig
Kontakt os

Et eksempel fra virkeligheden

En detailvirksomhed med webshop, fysisk butik og et lille kontor havde ingen skrevet plan. Da vi gennemgik leverandørerne, viste det sig, at ingen vidste, hvem der havde adgang til domænet, eller hvordan man kontaktede betalingsudbyderen uden for åbningstid. Planen blev på syv sider med fem tjeklister: hacket shop, overtaget mailkonto, ransomware på kontoret, falske mails i virksomhedens navn og leverandørnedbrud. Kontaktlisten blev printet og lagt i butik og hos to nøglepersoner.

Se det i praksis

Cases

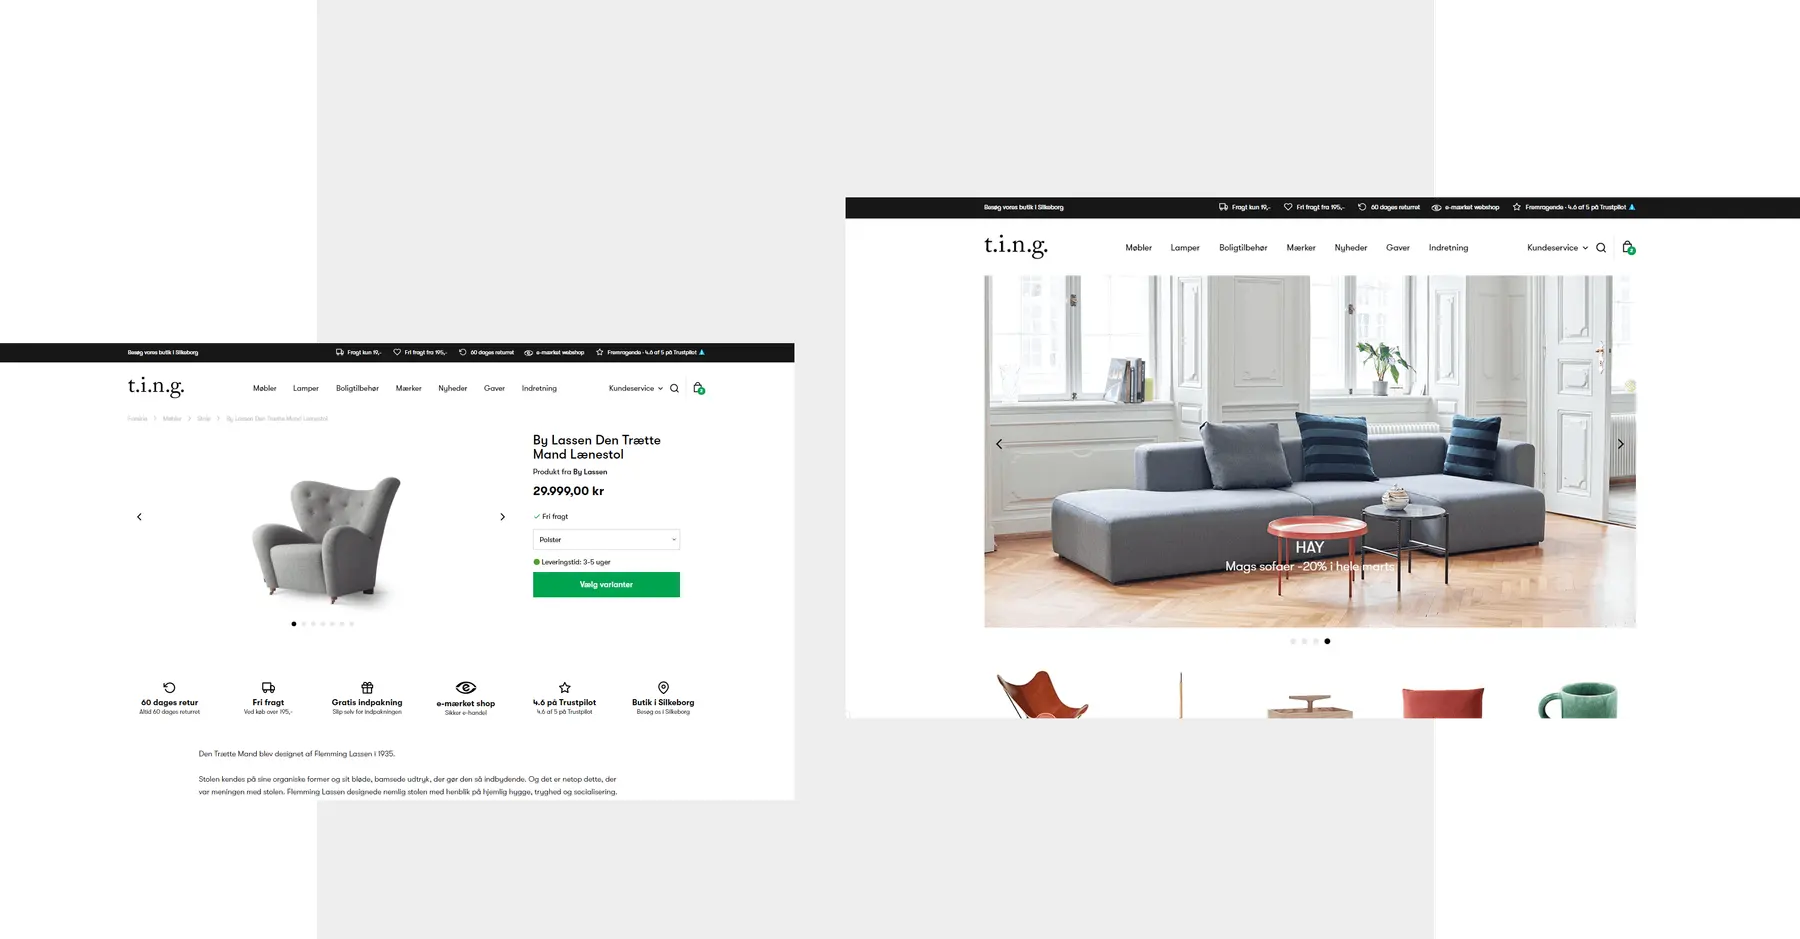
t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • Kort. Typisk fem til ti sider plus tjeklister. En plan på 60 sider bliver ikke læst, når det brænder. Den skal kunne bruges af den, der står med problemet kl. 7 en lørdag.

  • Det står i planen. Typisk jeres driftsleverandør, hostingudbyder, betalingsudbyder, en forensics-specialist, hvis der er mistanke om datatyveri, forsikringen og politiet. Vi hjælper med at finde og aftale med en specialist på forhånd, så I ikke skal lede, når det haster.

  • Fra 20.000 kr. for en virksomhed med webshop, mail og få leverandører. Flere systemer, lokationer eller NIS2-krav koster mere. Inklusive en gennemgang med ledelsen.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Beredskabsøvelse (tabletop) →