Sikkerhed · 01

Sikkerhedstjek af website og webshop

En gennemgang af site, shop, hosting, mail og adgange med en prioriteret liste over det, der skal lukkes.

Kontakt os

Sådan arbejder vi med Sikkerhedstjek af website og webshop

Et sikkerhedstjek er en teknisk gennemgang af det, der ligger åbent mod internettet og det, der styrer det: platform og versioner, moduler og plugins, administrative adgange, hosting, backup, TLS, sikkerhedsheadere, mail og DNS. Vi tilbyder det, fordi de fleste webshops og websites er bygget af flere hænder over flere år, og ingen har set på helheden siden lanceringen.

Vi arbejder med læseadgang og ændrer ikke noget under tjekket. Vi sammenholder versioner af platform, tema og moduler med kendte sårbarheder, kører WPScan eller tilsvarende, hvor det passer, tjekker TLS i Qualys SSL Labs og headere i MDN HTTP Observatory, gennemgår brugere og roller i administrationen og hos hosting og DNS, og ser på SPF, DKIM og DMARC. Backup kontrolleres ved at se, hvor den ligger, og hvornår den sidst blev gendannet.

Bagefter har I en rapport, hvor hvert fund har alvor, indsats og en anbefaling, og en kort liste over det, der bør lukkes i denne uge. Rapporten kan bruges til at rette selv, til at stille krav til jeres nuværende leverandør eller som grundlag for, at vi tager over. Et sikkerhedstjek er ikke en penetrationstest; har I brug for en, hjælper vi med at afgrænse den og finde en leverandør.
Hvornår det giver mening

  • I har overtaget et site eller en shop fra et andet bureau og ved ikke, hvad der er installeret, eller hvem der har adgang.
  • En kunde, en forsikring eller en indløser har sendt et sikkerhedsspørgeskema, og I kan ikke svare på halvdelen af spørgsmålene.
  • Shoppen har ikke været opdateret i over et år, og I er usikre på, om moduler eller plugins har kendte sårbarheder.
  • Der er sket noget mærkeligt: ukendte administratorbrugere, spam sendt fra jeres domæne eller en advarsel fra hostingudbyderen.

Det får du

  1. Gennemgang af platform, moduler, hosting og adgange
  2. Tjek af TLS, sikkerhedsheadere, mail og DNS
  3. Kontrol af backup og gendannelse
  4. Rapport med fund, alvor og anbefalinger
Kontakt os

Sådan foregår det

  1. Afgrænsning og adgange

    Vi aftaler, hvilke domæner, platforme og systemer der er med, og hvilke adgange vi skal bruge. Alt sker med personlige konti med MFA og læseadgang, hvor det er muligt.

  2. Teknisk gennemgang

    Versioner, moduler, brugere, hosting, DNS, mail, TLS, headere og backup gennemgås. Kendte sårbarheder slås op, og scanninger køres med lav belastning, så shoppen ikke påvirkes.

  3. Vurdering og prioritering

    Hvert fund får alvor, indsats og en anbefaling. Kritiske fund meldes til jer med det samme, så de ikke venter på rapporten.

  4. Rapport og gennemgang

    I får rapporten og en gennemgang på en time, gerne sammen med jeres leverandør. Vi giver tilbud på de rettelser, I vil have os til at lave.
I dybden

Hvad vi kigger på

Platform og versioner (PrestaShop, Shopify-apps, WordPress, Astro-afhængigheder), moduler og plugins med kendte sårbarheder, administrative brugere og deres rettigheder, adgang til hosting, DNS og domæne, backup og gendannelse, TLS-certifikat og konfiguration, sikkerhedsheadere som Content Security Policy og HSTS, eksponerede filer og admin-stier, og mail-autentificering med SPF, DKIM og DMARC. På webshops ser vi særligt på checkout og de scripts, der loader der.

Prioritering efter risiko, ikke efter antal

En scanner kan finde 200 fund, hvoraf tre betyder noget. Vi vurderer hvert fund ud fra, hvor let det er at udnytte, og hvad konsekvensen er for netop jer, og sorterer listen derefter. Et forældet modul med en kendt, udnyttet sårbarhed på checkout står øverst. En manglende header på en kontaktside står længere nede.

Det kan vi, og det henviser vi videre

Vi retter selv det, der ligger i platform, kode, hosting, DNS og mail. Fund, der kræver en egentlig penetrationstest, gennemgang af interne netværk og pc'er, eller en vurdering af, om data allerede er stjålet, beskriver vi og henviser til en specialist. Vi sender gerne vores rapport med som grundlag, så de ikke starter forfra.

Fejl, vi ofte finder

  • Gamle administratorbrugere, ingen har lukketTidligere ansatte, freelancere og bureauer har stadig adgang til shoppens administration, hosting eller DNS, ofte uden MFA. Vi lister alle konti, finder ejerne og lukker dem, der ikke bruges.
  • Moduler, der er slået fra, men stadig installeretEt deaktiveret modul eller plugin ligger stadig på serveren, og nogle sårbarheder kan udnyttes, selv om det er slået fra. Vi fjerner det, der ikke bruges, i stedet for blot at deaktivere det.
  • Backup på samme server som sitetNår backup ligger på den server, der bliver kompromitteret eller krypteret, er den væk sammen med sitet. Vi flytter backup til et separat sted med egne adgange og tester, at den kan gendannes.

Sådan måler vi effekten

  • Antal kritiske og høje fund lukket inden for 30 dage
  • Andel af administrative konti med MFA
  • Andel af platform, tema og moduler på en understøttet version

Rammer

Pris
Fra 12.000 kr.
Varighed
1–2 uger
Hvem
Udvikler med ansvar for sikkerhed og driftsansvarlig
Kontakt os

Et eksempel fra virkeligheden

En webshop på PrestaShop bad om et tjek, efter at hostingudbyderen havde advaret om usædvanlig trafik. Gennemgangen viste et forældet betalingsrelateret modul med en kendt sårbarhed, fire administratorkonti fra tidligere samarbejdspartnere uden MFA og en backup, der lå på samme server som shoppen. De kritiske fund blev lukket samme uge: modulet opdateret, kontiene lukket, MFA slået til og backup flyttet til et eksternt sted med testet gendannelse. Resten af listen blev lagt ind i et fast opdateringsrul.

Se det i praksis

Cases

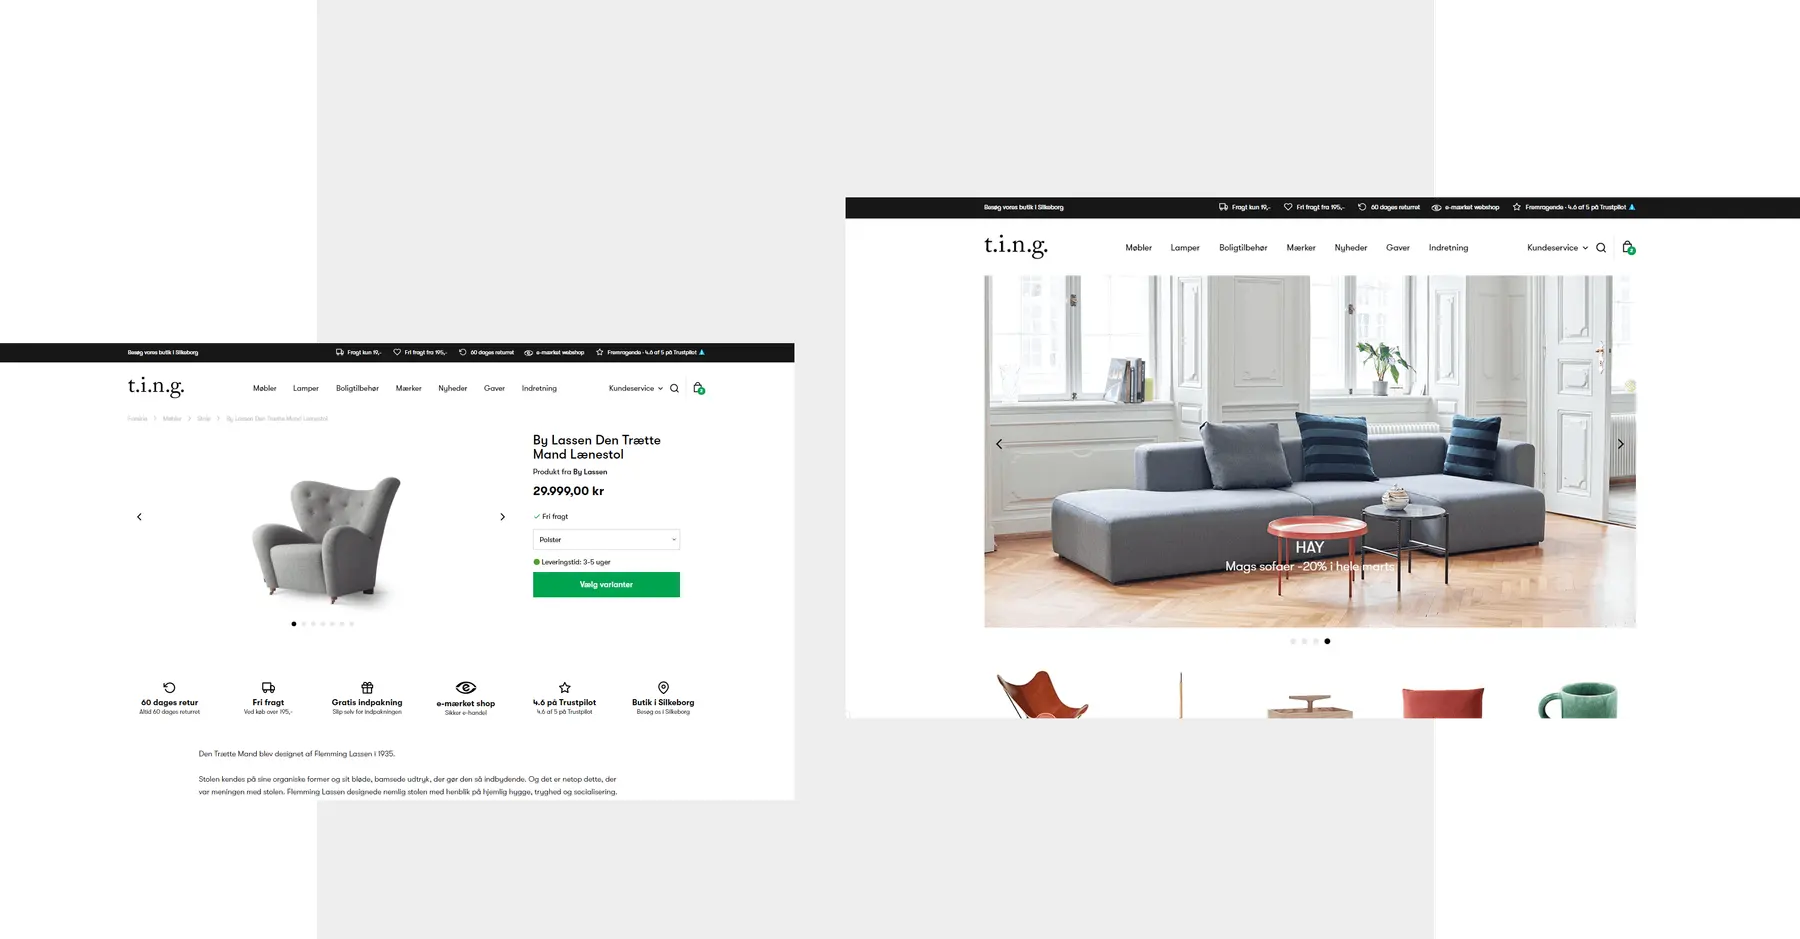
t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • Et sikkerhedstjek gennemgår konfiguration, versioner, adgange og kendte sårbarheder ud fra læseadgang. En penetrationstest er et aftalt angrebsforsøg udført af certificerede testere. Tjekket finder de fleste almindelige huller billigere; pentesten er relevant, når en kunde, en indløser eller en revisor kræver den. Vi hjælper med at bestille den.

  • Læseadgang til administrationen af shop eller site, hosting eller server, DNS og mailopsætning, og gerne til koden. Vi aftaler adgangene skriftligt, bruger personlige konti med MFA og lukker dem igen, når tjekket er færdigt.

  • Fra 12.000 kr. for et site eller en shop med almindelig hosting. Flere domæner, egne servere eller mange integrationer koster mere. I får en fast pris, før vi starter.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Opdateringer og patching →