Sikkerhed · 08

Beredskabsøvelse (tabletop)

Afprøv kriseplanen i en realistisk øvelse, før I får brug for den.

Kontakt os

Sådan arbejder vi med Beredskabsøvelse (tabletop)

En beredskabsøvelse, også kaldet en tabletop-øvelse, er en gennemgang af et realistisk scenarie omkring et bord: shoppen viser pludselig en fremmed side, kunderne ringer om mærkelige mails, eller filerne på kontoret er krypteret. Vi tilbyder øvelser, fordi en plan, der aldrig er afprøvet, typisk har huller, som først viser sig, når det er alvor.

Vi skriver et scenarie, der passer til jeres systemer og forretning, og leder øvelsen. Scenariet udvikler sig undervejs med nye oplysninger, og deltagerne beslutter, hvad de gør, ud fra kriseplanen. Ingen systemer røres. Vi noterer, hvor planen virker, hvor der mangler information, og hvor beslutninger går i stå.

Bagefter får I en kort rapport med det, der virkede, og en liste over rettelser til planen, kontaktlisten og de tekniske forberedelser. Ledelsen har prøvet at træffe de svære beslutninger under tidspres, og nøglepersonerne ved, hvor planen ligger, og hvad der står i den.
Hvornår det giver mening

  • I har en kriseplan, men den er aldrig blevet prøvet.
  • Ledelsen er ny eller har ikke været med til at lave planen.
  • I er omfattet af NIS2, og ledelsen skal kunne vise, at den forstår og fører tilsyn med beredskabet.
  • Der er sket en hændelse hos en leverandør eller en virksomhed i branchen, og I vil vide, om I er klar.

Det får du

  1. Scenarie tilpasset jeres systemer
  2. Ledelse af øvelsen på to til tre timer
  3. Rapport med fund og rettelser
  4. Opdatering af kriseplanen
Kontakt os

Sådan foregår det

  1. Forberedelse

    Vi gennemgår planen og systemerne og aftaler mål og deltagere.

  2. Scenarie

    Vi skriver scenariet med tidslinje og indspil, tilpasset jeres forretning.

  3. Øvelse

    Vi leder øvelsen på to til tre timer hos jer eller online og noterer undervejs.

  4. Rapport og rettelser

    I får rapporten og en opdateret kriseplan, og vi aftaler de tekniske rettelser.

I dybden

Et scenarie, der kunne ske for jer

Scenariet bygger på jeres egne systemer og leverandører: en kompromitteret betalingsside, en medarbejders overtagne mailkonto, der sender falske fakturaer, eller en hostingudbyder, der er nede under en kampagne. Jo tættere på virkeligheden, jo flere reelle huller finder øvelsen.

Beslutninger under tidspres

Øvelsen sætter deltagerne i situationer, hvor de skal beslutte uden fuld information: lukker vi shoppen, betaler vi, hvem fortæller kunderne hvad, skal Datatilsynet have en anmeldelse. Det er beslutninger, der er lettere at træffe anden gang.

Fra fund til rettelser

Det vigtigste resultat er listen over rettelser: et telefonnummer, der mangler, en adgang, kun én har, en backup, ingen ved, hvor lang tid tager at gendanne. Vi prioriterer listen og retter de tekniske punkter, hvis I ønsker det.

Fejl, vi ofte finder

  • Et scenarie, der er for nemtHvis alt går som planlagt, lærer ingen noget. Vi lægger forhindringer ind: en nøgleperson, der ikke kan nås, en backup, der er for gammel, en kunde, der går til pressen.
  • Kun it deltagerDe svære beslutninger er forretningsmæssige og træffes af ledelsen. Uden ledelsen bliver øvelsen en teknisk gennemgang, der ikke tester beslutningsvejene.
  • Fund, der ikke bliver rettetEn øvelse uden opfølgning ændrer ingenting. Vi giver hver rettelse en ejer og en dato og følger op efter en måned.

Sådan måler vi effekten

  • Antal rettelser fra øvelsen, der er gennemført efter tre måneder
  • Tid fra scenariets start til første beslutning om at lukke eller fortsætte
  • Andel af deltagere, der kunne finde planen uden hjælp

Rammer

Pris
Fra 12.000 kr.
Varighed
2–3 uger
Hvem
Sikkerhedsansvarlig rådgiver
Kontakt os

Et eksempel fra virkeligheden

En webshop med kontor og lager øvede et scenarie, hvor betalingssiden var kompromitteret midt i en kampagne. Under øvelsen viste det sig, at ingen havde nummeret til betalingsudbyderens akutte linje, at beslutningen om at lukke checkout krævede direktøren, som var på fly, og at den seneste backup af shoppen var fra før et større prisopdateringsjob. Kontaktlisten blev rettet, en stedfortræder fik mandat, og backup-frekvensen blev øget.

Se det i praksis

Cases

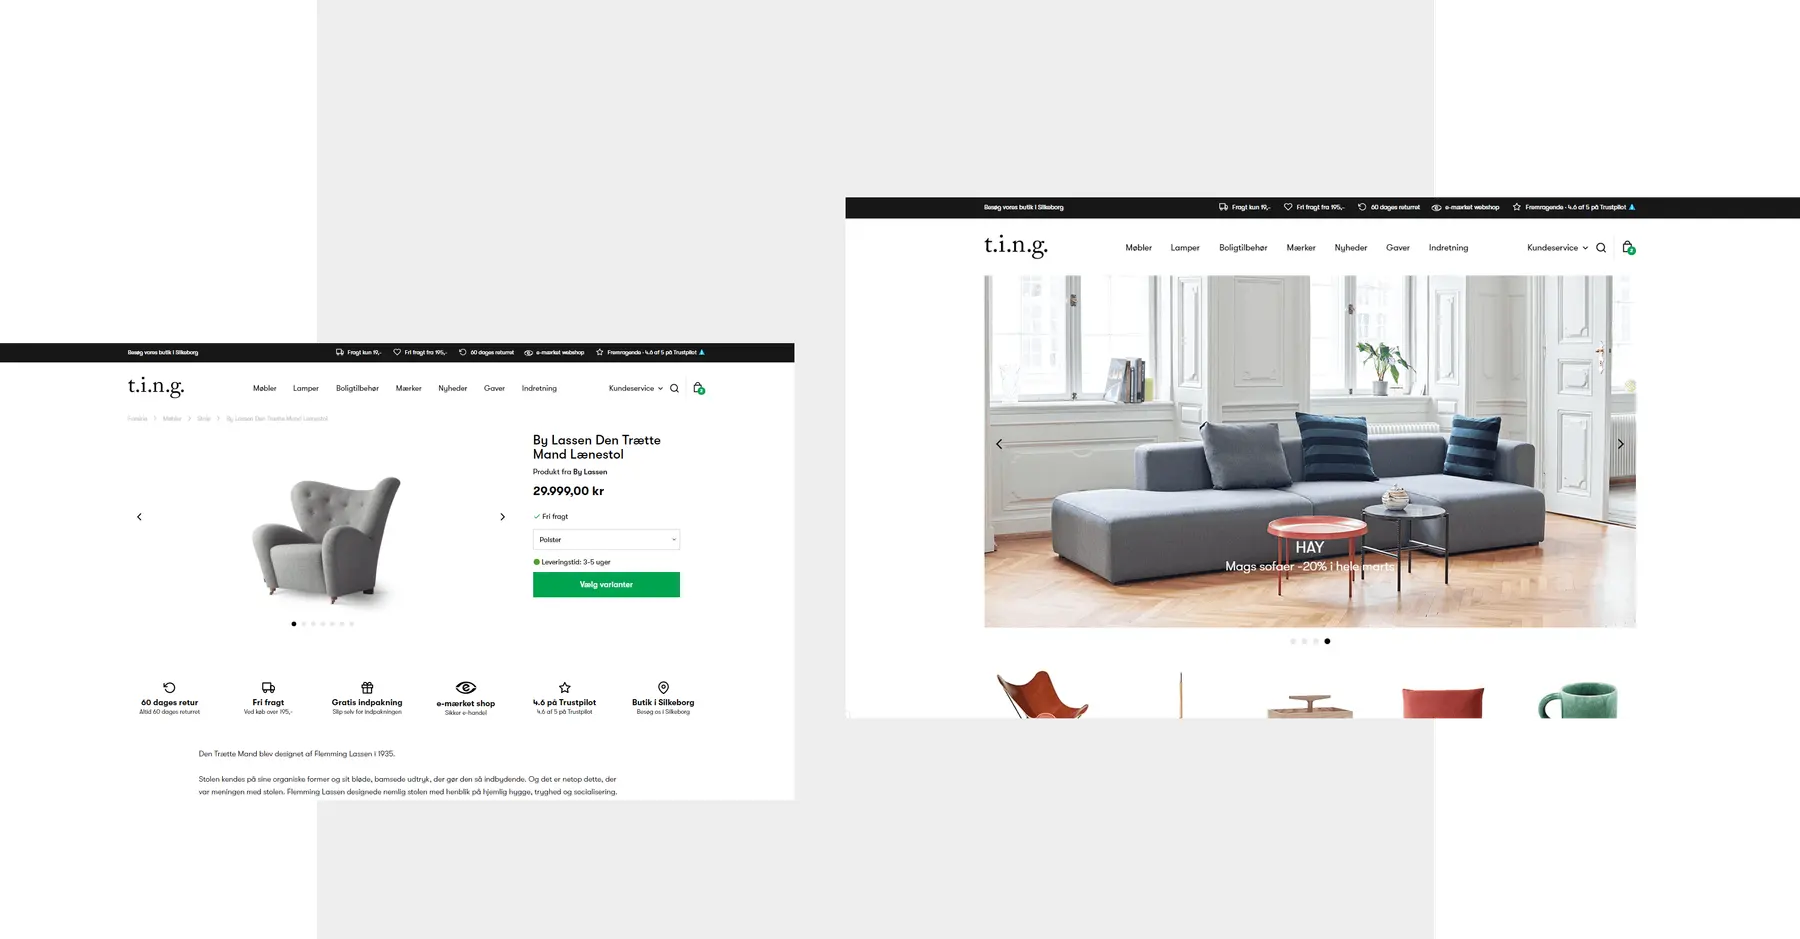
t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • Ledelsen, den der har ansvar for it eller drift, en fra kundeservice eller kommunikation og gerne jeres vigtigste leverandør. Fem til otte personer er passende.

  • Nej, men det giver mest, hvis der er en. Uden plan bliver øvelsen i stedet grundlaget for at skrive den, og det er også en god start.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste NIS2: hvad kravene betyder for jer →