Sikkerhed · 09

NIS2: hvad kravene betyder for jer

Overblik over, om og hvordan NIS2 rammer jer, og en plan for de tekniske og organisatoriske krav.

Kontakt os

Sådan arbejder vi med NIS2: hvad kravene betyder for jer

NIS2-loven, lov om foranstaltninger til sikring af et højt cybersikkerhedsniveau, trådte i kraft 1. juli 2025. Den gælder for virksomheder i de sektorer, der står i lovens bilag 1 og 2, og som har mindst 50 ansatte eller en årlig omsætning og balance på over 10 mio. euro. Loven kræver risikostyring, hændelseshåndtering, forsyningskædesikkerhed og en række tekniske tiltag, og den lægger ansvaret hos ledelsen. Vi tilbyder ydelsen, fordi mange virksomheder er usikre på, om de er omfattet, og fordi også de, der ikke er, får krav fra kunder, der er.

Vi starter med et overblik over, hvordan loven kan ramme jer: direkte som omfattet virksomhed eller indirekte som leverandør. Den juridiske vurdering af, om I er omfattet, laver en advokat eller den kompetente myndighed; vi hjælper med at samle grundlaget. Derefter laver vi en gap-analyse mod lovens ti minimumskrav: hvad I har, hvad der mangler, og hvad det kræver. Fokus er på det digitale, vi kender: systemer, adgange, backup, leverandører, hændelseshåndtering og dokumentation.

Bagefter har I et overblik over kravene, en prioriteret plan med ansvar og tidsramme, og et grundlag, ledelsen kan godkende, som loven kræver. De tekniske tiltag, fx MFA, backup, adgangsstyring og overvågning, kan vi gennemføre. Politikker, risikovurderinger og ledelseskurser hjælper vi med eller koordinerer med specialister om.
Hvornår det giver mening

  • I er usikre på, om I er omfattet af NIS2, og har brug for at samle grundlaget til en vurdering.
  • Ledelsen har fået at vide, at den har ansvaret, men ved ikke, hvad den konkret skal godkende og følge op på.
  • En stor kunde har sendt et NIS2-spørgeskema eller nye kontraktkrav om cybersikkerhed.
  • I er omfattet og har registreret jer, men mangler en plan for de tekniske og organisatoriske krav.

Det får du

  1. Overblik over, hvordan NIS2 rammer jer
  2. Gap-analyse mod lovens minimumskrav
  3. Prioriteret plan med ansvar og tidsramme
  4. Gennemførelse af de tekniske tiltag
Kontakt os

Sådan foregår det

  1. Overblik og grundlag

    Vi samler oplysninger om sektor, størrelse, systemer og kunder og beskriver, hvordan NIS2 kan ramme jer. Den juridiske vurdering koordineres med jeres advokat.

  2. Gap-analyse

    Vi gennemgår lovens minimumskrav og vurderer, hvad I har i dag, og hvad der mangler, med fokus på systemer, adgange, backup, leverandører og hændelseshåndtering.

  3. Plan til ledelsen

    En prioriteret plan med ansvar, tidsramme og budget, som ledelsen kan godkende. Vi gennemgår den med ledelsen og forklarer, hvad tilsynspligten indebærer.

  4. Gennemførelse

    Vi gennemfører de tekniske tiltag og hjælper med kriseplan, leverandøroverblik og dokumentation. Politikker og kurser koordineres med specialister efter behov.

I dybden

De ti minimumskrav

Lovens § 6 kræver som minimum: politikker for risikoanalyse og informationssikkerhed, håndtering af hændelser, driftskontinuitet med backup, reetablering og krisestyring, forsyningskædesikkerhed, sikkerhed ved anskaffelse, udvikling og vedligeholdelse af systemer, vurdering af om tiltagene virker, grundlæggende cyberhygiejne og uddannelse, kryptografi og kryptering, personalesikkerhed, adgangskontrol og aktivstyring, og MFA, hvor det er relevant. Meget af det er praktisk drift, som vi kan levere.

Registrering, tilsyn og myndigheder

Omfattede virksomheder skal registrere sig hos den kompetente myndighed senest to uger efter, at de bliver omfattet. Tilsynet føres af de sektoransvarlige myndigheder: proaktivt for væsentlige enheder og reaktivt for vigtige enheder. Styrelsen for Samfundssikkerhed, hvor Center for Cybersikkerhed har været en del siden 1. januar 2025, koordinerer på tværs og stiller vejledninger til rådighed.

Når I ikke er omfattet, men jeres kunder er

Forsyningskædesikkerhed er et af lovens krav, og derfor stiller omfattede virksomheder krav til deres leverandører: spørgeskemaer, kontraktkrav om MFA, backup og hændelsesvarsling. Det rammer mange mindre virksomheder, der ikke selv er omfattet. Vi hjælper med at svare og med at få de tiltag på plads, der skal til for at kunne svare ja.

Fejl, vi ofte finder

  • At antage, at loven ikke rammer jerSelv uden direkte omfattethed kommer kravene gennem kunderne. Virksomheder, der først reagerer, når spørgeskemaet kommer, har ofte kort tid til at svare. Vi hjælper med at være klar før.
  • Politikker uden tekniske tiltagEn informationssikkerhedspolitik, der kræver MFA og testet backup, hjælper ikke, hvis der ikke er MFA og backup. Vi starter med de tekniske tiltag og skriver politikken, så den beskriver det, der faktisk sker.
  • Ledelsen godkender uden at forståLoven kræver, at ledelsen godkender og fører tilsyn. En underskrift på et dokument, ingen har læst, opfylder ikke formålet. Vi gennemgår planen med ledelsen i et sprog, der giver mening for dem.

Sådan måler vi effekten

  • Andel af lovens minimumskrav, der er dækket af et gennemført tiltag
  • Antal leverandører med dokumenterede sikkerhedskrav
  • Tid fra en simuleret hændelse til tidlig varsling er klar

Rammer

Pris
Fra 25.000 kr. for overblik og gap-analyse
Varighed
4 uger, derefter gennemførelse efter plan
Hvem
Sikkerhedsansvarlig rådgiver, driftsansvarlig og samarbejdende advokat efter behov
Kontakt os

Et eksempel fra virkeligheden

En produktionsvirksomhed med webshop og B2B-portal var usikker på, om den var omfattet, og havde samtidig fået et NIS2-spørgeskema fra en stor kunde. Vi samlede grundlaget om sektor og størrelse til virksomhedens advokat, som vurderede omfattetheden, og lavede parallelt en gap-analyse af de digitale krav. De største mangler var MFA på fjernadgang, ingen testet gendannelse og intet overblik over leverandører med adgang. Planen blev godkendt af ledelsen, og de tekniske tiltag blev gennemført over to måneder.

Se det i praksis

Cases

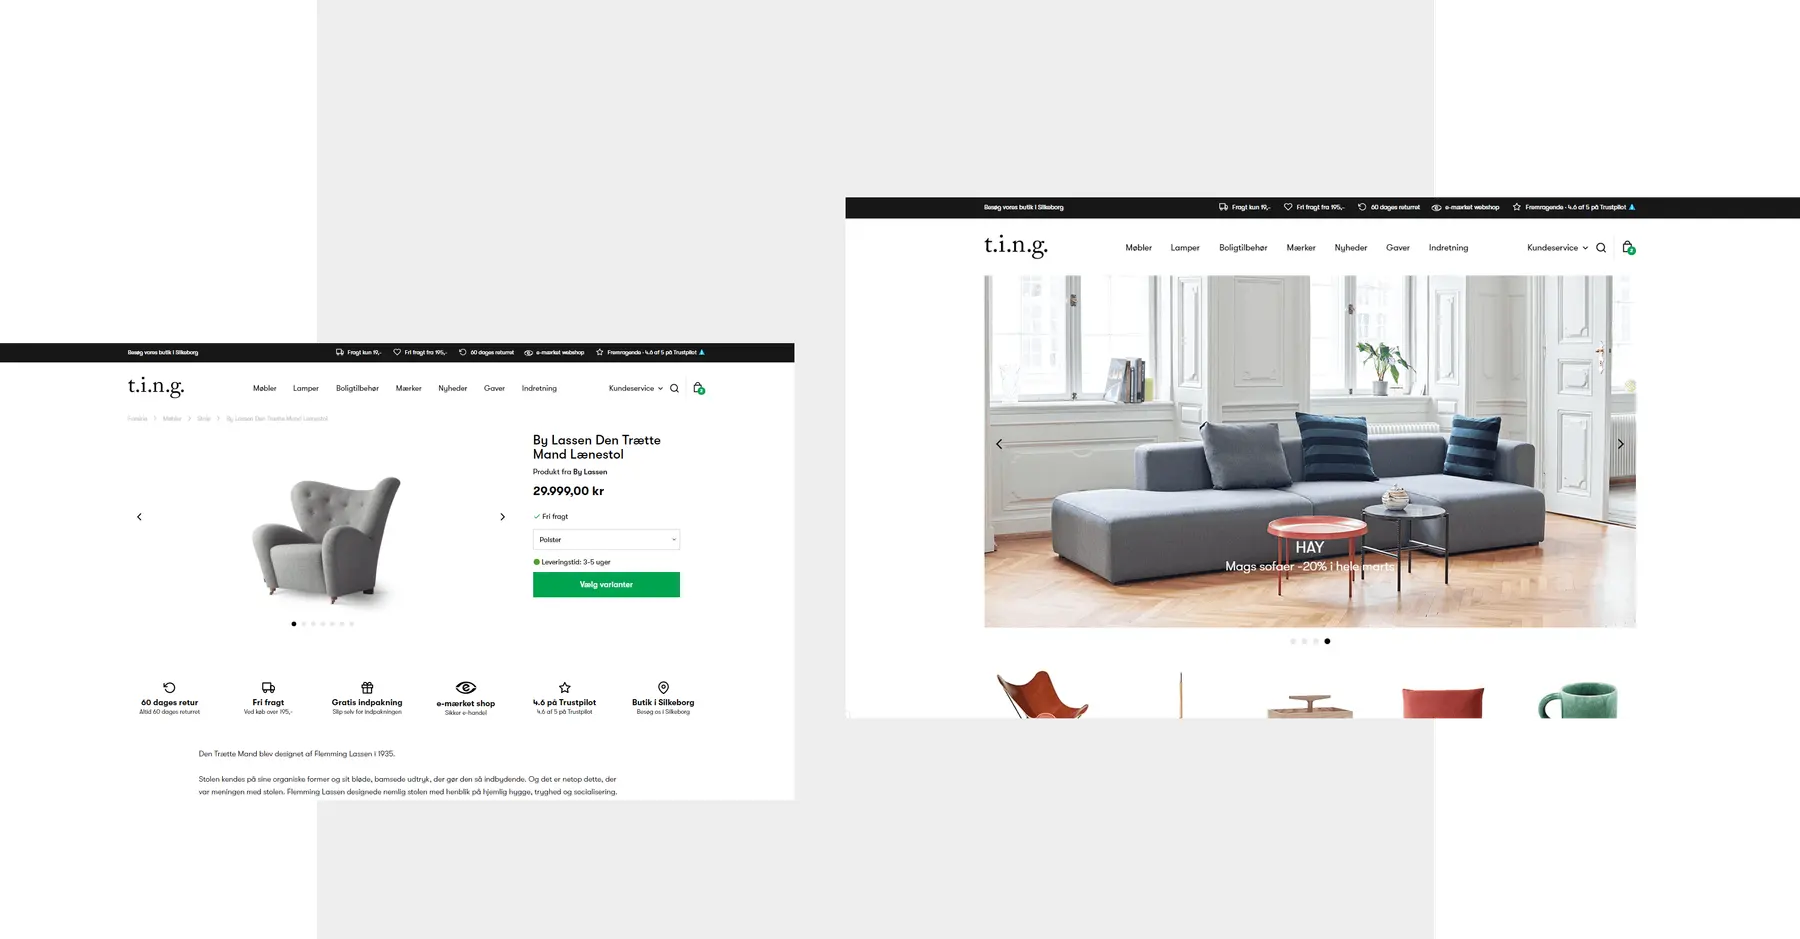
t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • Hvis I er i en sektor fra lovens bilag 1 eller 2, fx energi, transport, sundhed, digital infrastruktur, fremstilling af visse produkter, fødevarer i engros og industriel produktion, post og kurer, eller digitale udbydere som onlinemarkedspladser, og har mindst 50 ansatte eller over 10 mio. euro i omsætning og balance, er I som udgangspunkt omfattet. En almindelig webshop, der sælger egne varer, er det ofte ikke direkte, men det kræver en konkret vurdering, som vi anbefaler, at en advokat laver.

  • Efter lovens § 7 skal ledelsesorganet godkende virksomhedens cybersikkerhedsforanstaltninger, føre tilsyn med, at de gennemføres, og deltage i relevante kurser om styring af cybersikkerhedsrisici. Ledelsen skal også tilskynde til, at medarbejderne tilbydes tilsvarende kurser.

  • En væsentlig hændelse skal varsles til den kompetente myndighed og CSIRT'en senest 24 timer efter, at I har fået kendskab til den. En hændelsesunderretning med en indledende vurdering skal sendes senest 72 timer efter, og en endelig rapport senest en måned efter hændelsesunderretningen. Underretning sker via Virk.dk.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Håndtering af databrud efter GDPR →