Sikkerhed · 18

Hacket PrestaShop-webshop

De fleste hacks af PrestaShop går gennem tredjepartsmoduler. Sådan rydder vi op og lukker indgangen.

Kontakt os

Sådan arbejder vi med Hacket PrestaShop-webshop

PrestaShop-shops bliver oftest kompromitteret gennem tredjepartsmoduler med sårbarheder som SQL-injektion, hvor en angriber kan læse eller ændre databasen og derfra lægge kode ind. Friends of Presta, en non-profit-organisation omkring PrestaShop, offentliggør løbende sikkerhedsadvisories om sårbare moduler, også betalingsmoduler. I 2022 advarede PrestaShop selv om angreb, hvor en sårbarhedskæde blev brugt til at lægge en falsk betalingsformular ind på checkout. Gamle versioner af platformen og moduler, der aldrig opdateres, er det typiske udgangspunkt.

Vi begrænser skaden og sikrer en kopi af shop, database og logs. Derefter sammenholder vi installerede moduler og versioner med kendte advisories, gennemgår modules- og override-mapperne, temaet og roden af shoppen for fremmede eller ændrede PHP-filer, og checker databasen og checkout for indsprøjtede scripts og falske betalingsformularer. Shoppen genetableres med ren kerne, opdaterede moduler og renset database, så ordrer og kunder bevares.

Bagefter er indgangen lukket, sårbare og ubrugte moduler fjernet eller opdateret, og alle adgange skiftet. Kører shoppen på en gammel version, lægger vi en plan for opgradering: PrestaShop 8.2 får kun sikkerheds- og kritiske rettelser, og PrestaShop 9 har været den aktuelle hovedversion siden juni 2025. Checkout får Content Security Policy og overvågning.
Hvornår det giver mening

  • Kunder melder om misbrug af kort, eller checkout viser en betalingsformular, I ikke kender.
  • Der ligger ukendte PHP-filer i roden af shoppen eller i modules-mappen.
  • Shoppen kører på PrestaShop 1.6 eller 1.7 med moduler, der ikke er opdateret i flere år.
  • Et af jeres moduler optræder i en sikkerhedsadvisory, og I ved ikke, om I er ramt.

Det får du

  1. Gennemgang af moduler mod kendte sikkerhedsadvisories
  2. Fjernelse af skimmere og bagdøre i modules, override og database
  3. Genetablering med bevarede ordrer og kunder
  4. Plan for opgradering og løbende modulopdatering
Kontakt os

Sådan foregår det

  1. Begrænsning og kopi

    Shoppen sættes i vedligeholdelse, en kopi af filer, database og logs gemmes, og adgange skiftes.

  2. Modulgennemgang og undersøgelse

    Moduler sammenholdes med advisories, filer sammenlignes med rene kopier, og database og checkout gennemgås.

  3. Genetablering

    Kerne og moduler genetableres fra rene kilder, sårbare moduler opdateres eller fjernes, og databasen renses med bevarede ordrer.

  4. Genåbning og plan

    Shoppen åbnes med overvågning og Content Security Policy på checkout, og I får rapport og opgraderingsplan.

I dybden

Moduler er den typiske indgang

Mange PrestaShop-shops har 30 til 80 moduler fra forskellige udviklere, købt over flere år og sjældent opdateret. Vi lister hvert modul med version og udvikler og slår dem op i Friends of Presta-advisories og hos udvikleren. Moduler med kendte sårbarheder opdateres eller fjernes; moduler, hvis udvikler er holdt op, erstattes.

Hvor koden gemmer sig

Bagdøre lægges typisk som PHP-filer i roden, i modules eller override, eller som ændringer i eksisterende modulfiler og temaets skabeloner. Skimmere ses i JavaScript-filer, i temaet og i databasen. Vi sammenligner med rene kopier af kerne og moduler i samme version, så ændringer kan findes, og gennemgår checkout fra en browser uden login.

Fra oprydning til opgradering

En shop, der er hacket gennem et forældet modul på en gammel platform, bliver det igen, hvis kun symptomet fjernes. Efter oprydningen lægger vi en plan: opdatering af moduler, flytning af tilpasninger ud af modulfiler, og en opgradering til en vedligeholdt version testet på staging.

Fejl, vi ofte finder

  • Tilpasninger direkte i modulfilerModuler, hvor nogen har rettet direkte i filerne, bliver aldrig opdateret, og så bliver sårbarheden stående. Vi flytter tilpasningerne til overrides eller temaet.
  • Deaktiverede moduler, der stadig ligger derEt deaktiveret modul kan stadig have filer, der kan kaldes direkte. Vi afinstallerer og fjerner moduler, der ikke bruges.
  • Kun platformen opdateresKernen opdateres, men modulerne bliver stående, og det var dem, der var indgangen. Vi opdaterer hele stakken.

Sådan måler vi effekten

  • Antal moduler med kendte sårbarheder efter oprydning (mål: 0)
  • Andel af moduler på seneste version fra udvikleren
  • Gentagne infektioner inden for de følgende seks måneder

Rammer

Pris
Efter tid, typisk fra 10.000 kr.
Varighed
Typisk 3–7 dage, opgradering separat
Hvem
PrestaShop-udvikler og driftsansvarlig, forensics-specialist efter behov
Kontakt os

Et eksempel fra virkeligheden

En PrestaShop 1.7-shop med et stort antal moduler blev opdaget, da betalingsudbyderen meldte mistænkelige transaktioner. Et filtreringsmodul havde en kendt SQL-injektionssårbarhed, og der lå en PHP-fil i roden og et script i temaet, der viste en falsk kortformular på checkout. Vi lukkede shoppen, sikrede kopi og logs, fjernede bagdøren og scriptet, opdaterede eller fjernede de sårbare moduler og genåbnede med Content Security Policy. Opgraderingen til en vedligeholdt version blev planlagt som næste skridt.

Se det i praksis

Cases

t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
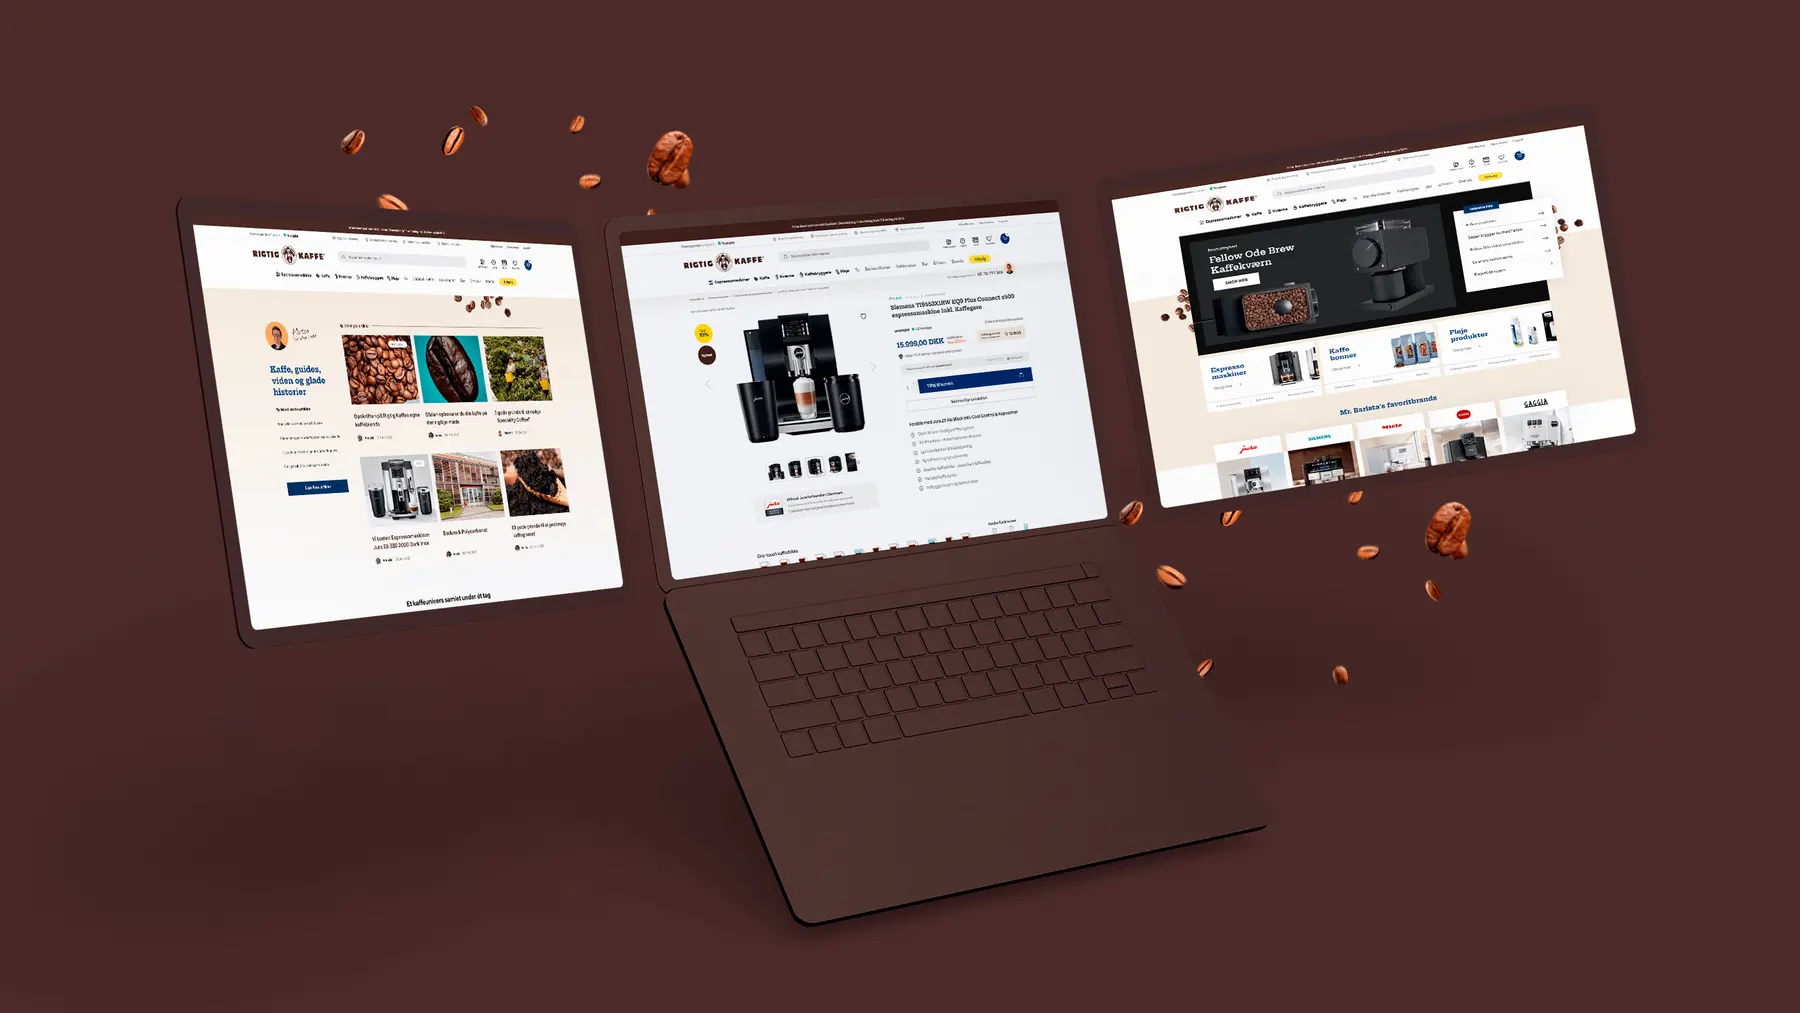
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

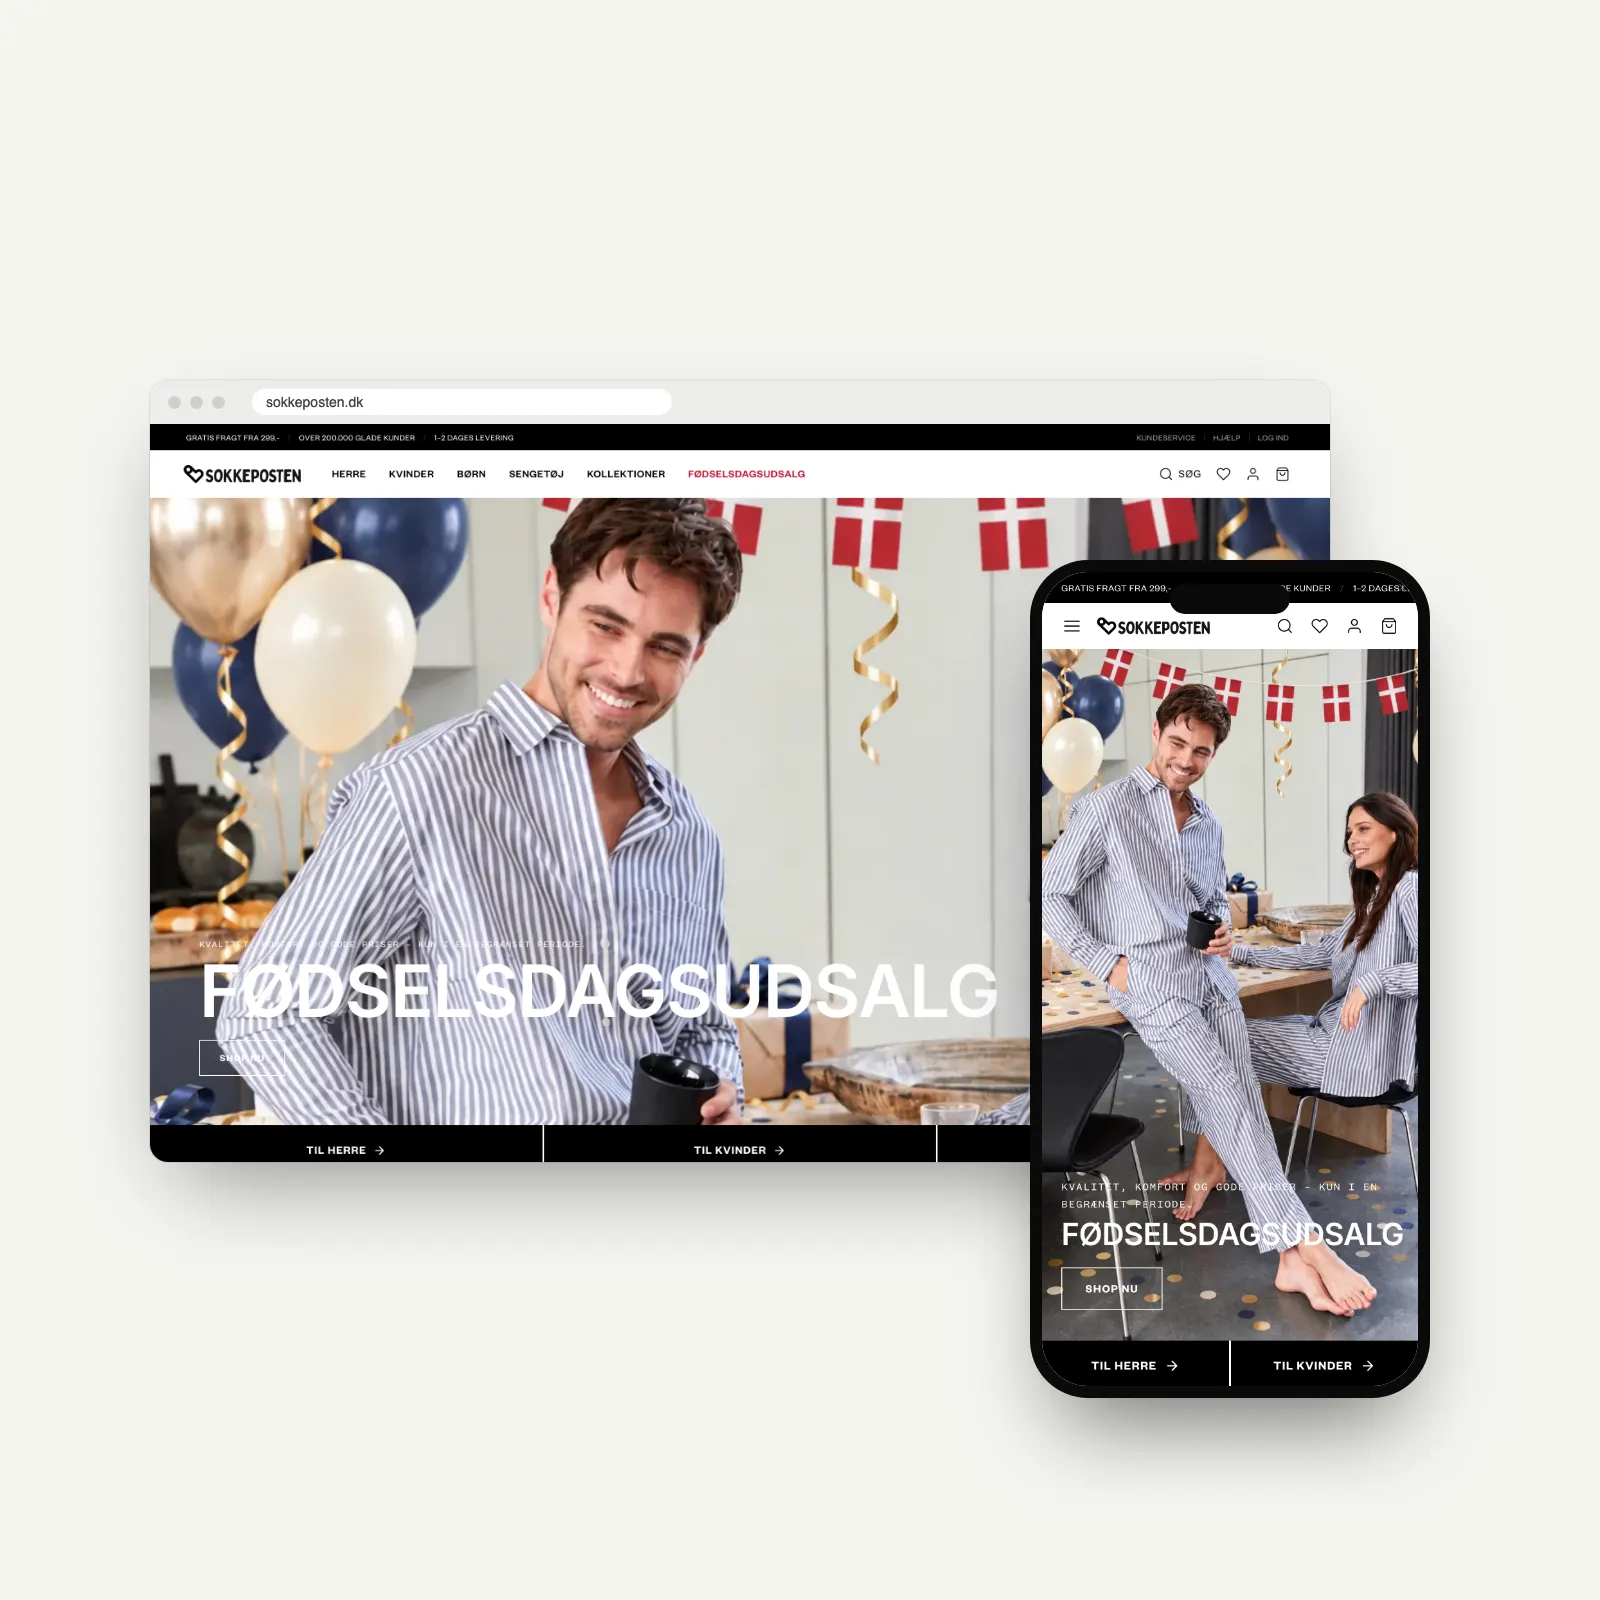
Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • Sæt shoppen i vedligeholdelse, gem en kopi af filer, database og logs, og skift adgange til back office, hosting, SFTP og database. Kontakt betalingsudbyderen ved mistanke om kortdata, tjek Sikkerhedsproblemer i Google Search Console, og vurder anmeldelse til Datatilsynet inden 72 timer, hvis kundedata kan være berørt.

  • Ikke nødvendigvis med det samme, men en shop på 1.6 eller 1.7 er flere hovedversioner bagud og får ikke de sikkerhedsrettelser, der kommer til 8.2 og 9. Vi lukker hullet først og lægger derefter en opgraderingsplan, hvor moduler og tema testes på staging.

  • Oprydning afregnes efter tid og starter typisk omkring 10.000 kr. En opgradering til en ny hovedversion prissættes separat efter en gennemgang af moduler og tema.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Hacket Magento-webshop →