Sikkerhed · 15

Phishing- og sikkerhedstræning for medarbejdere

Kort, praktisk træning i at genkende phishing, falske fakturaer og forsøg på at overtage konti.

Kontakt os

Sådan arbejder vi med Phishing- og sikkerhedstræning for medarbejdere

Mange angreb starter med en mail, en SMS eller et opkald: en falsk faktura, en besked om en låst konto, en kollega der beder om en hurtig overførsel. Medarbejdertræning handler om at kunne genkende dem og vide, hvad man gør, når man er i tvivl. Vi tilbyder det, fordi tekniske tiltag som MFA og DMARC fjerner meget, men ikke alt, og fordi mange ikke ved, hvem de skal sige det til, når de har klikket.

Træningen er kort og bygget på eksempler fra jeres egen hverdag: de systemer, I bruger, de leverandører, I får fakturaer fra, og de typer forsøg, vi ser mod webshops og mindre virksomheder. Vi gennemgår, hvordan man kender en falsk login-side, en ændret betalingsanmodning og et forsøg på at få MFA-koder. Hvis I ønsker det, sender vi en aftalt phishing-test bagefter for at se, hvor der skal trænes mere.

Bagefter ved medarbejderne, hvad de skal se efter, og hvem de skal kontakte, hvis de er i tvivl eller har klikket. I får en kort intern vejledning på én side og en anbefaling til, hvor ofte træningen skal gentages. Er I omfattet af NIS2, kan træningen indgå som en del af kravet om cyberhygiejne og uddannelse.
Hvornår det giver mening

  • En medarbejder har betalt en falsk faktura eller givet sit login til en falsk side.
  • I har slået MFA til og vil sikre, at medarbejderne ikke giver koderne videre.
  • Mange nye medarbejdere har adgang til shop, mail og kundedata.
  • I er omfattet af NIS2 eller får krav fra kunder om sikkerhedstræning.

Det får du

  1. Træningssession på en til to timer
  2. Eksempler fra jeres egne systemer og leverandører
  3. Vejledning på én side
  4. Valgfri phishing-test med opfølgning
Kontakt os

Sådan foregår det

  1. Forberedelse

    Vi gennemgår systemer, leverandører og tidligere hændelser og samler eksempler.

  2. Træning

    Session på en til to timer hos jer eller online.

  3. Vejledning

    Intern vejledning på én side med hvad man ser efter, og hvem man kontakter.

  4. Test og opfølgning

    Valgfri phishing-test, samlet rapport og opfølgende træning, hvor det er nødvendigt.

I dybden

Det, der faktisk rammer jer

Træningen bygger på de forsøg, der er realistiske for jer: falske fakturaer med ændret kontonummer, beskeder om at en Shopify-, Microsoft- eller Google-konto er låst, kunder der beder om at få ændret leveringsadresse, og opkald fra nogen, der påstår at være jeres it-leverandør.

Hvad gør jeg, når jeg har klikket

Det vigtigste budskab er, at det er bedre at sige det med det samme end at skamme sig. Vi gennemgår, hvem man kontakter, hvad man skal skifte, og hvordan man ikke gør det værre, og lægger det i den interne vejledning og kriseplanen.

Gentagelse frem for kampagne

En enkelt session glemmes. Vi anbefaler en kort opfriskning en eller to gange om året og en introduktion for nye medarbejdere, gerne koblet til de eksempler, der har været siden sidst.

Fejl, vi ofte finder

  • Generisk e-learning, ingen genkenderEksempler fra udenlandske banker og ukendte systemer siger ikke medarbejderne noget. Vi bruger jeres egne systemer og leverandører.
  • Fokus på skyldNår den, der klikker, bliver udstillet, holder folk op med at sige det. Vi fokuserer på at melde hurtigt.
  • Ingen klar vej at meldeMedarbejderne ved ikke, hvem de skal kontakte. Vi laver én adresse eller ét nummer og skriver det i vejledningen.

Sådan måler vi effekten

  • Andel af medarbejdere, der melder en test-phishing
  • Tid fra en mistænkelig mail modtages, til den er meldt
  • Andel af medarbejdere, der har gennemført træningen inden for det seneste år

Rammer

Pris
Fra 8.000 kr.
Varighed
1–6 uger inkl. valgfri test
Hvem
Sikkerhedsansvarlig rådgiver
Kontakt os

Et eksempel fra virkeligheden

En webshop med lager og kundeservice havde fået en falsk faktura fra en leverandør, hvor kun kontonummeret var ændret, og den var tæt på at blive betalt. Træningen blev bygget op om netop den mail og om de beskeder om låste Shopify- og Microsoft-konti, medarbejderne havde set. Bagefter blev der lavet en fast regel om at ringe til leverandøren på et kendt nummer ved ændrede kontonumre, og en fælles adresse til at melde mistænkelige mails.

Se det i praksis

Cases

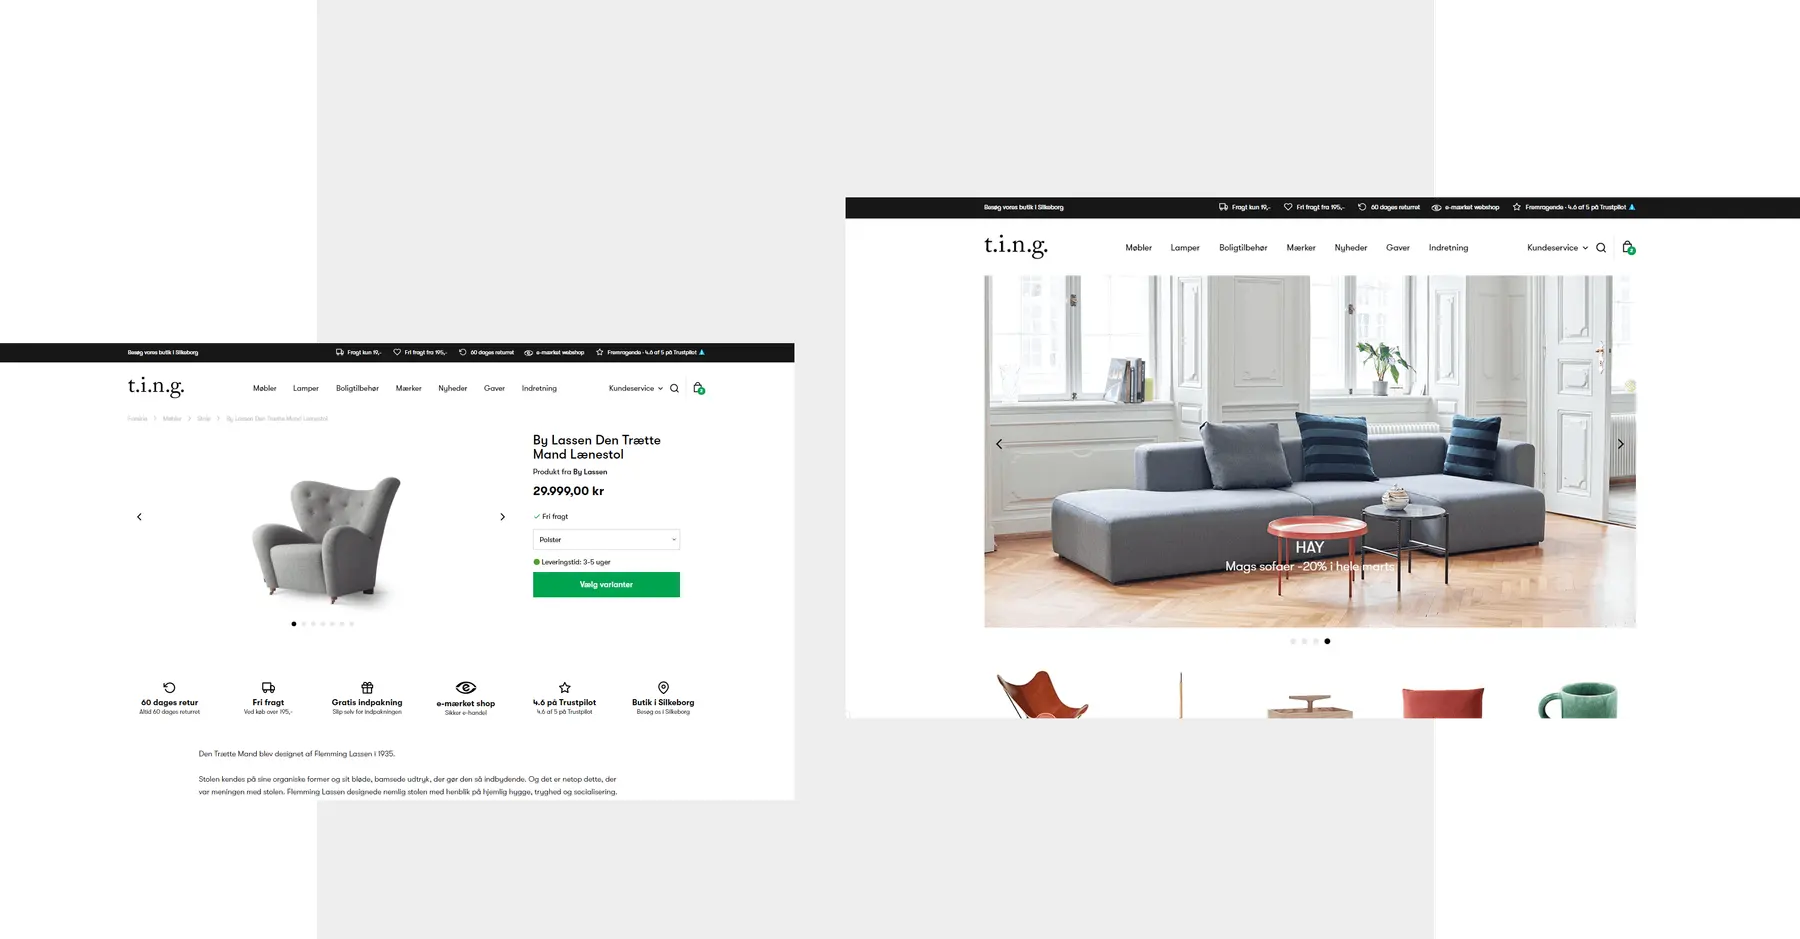
t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • Kun hvis den bruges til at udstille nogen. Vi aftaler testen med ledelsen, rapporterer samlet og ikke pr. person, og bruger resultatet til at målrette træningen. Det vigtigste tal er, hvor mange der melder mailen, ikke hvor mange der klikker.

  • Fra 8.000 kr. for en session på op til to timer med tilpassede eksempler og vejledning. Phishing-test og opfølgning fra 5.000 kr.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Hacket WordPress-site →