Sikkerhed · 17

Hacket WooCommerce-webshop

En hacket WooCommerce-shop er et WordPress-hack plus kundedata, ordrer og betalinger. Sådan håndteres det.

Kontakt os

Sådan arbejder vi med Hacket WooCommerce-webshop

WooCommerce er WordPress, så indgangene er de samme: forældede plugins og temaer, svage administratoradgange og nulled plugins. Forskellen er, hvad angriberen går efter. På en webshop er det oftest checkout, hvor en skimmer kan lægges ind, der kopierer kortdata, mens kunden taster dem, eller viser en falsk betalingsformular, der ligner betalingsudbyderens. Skimmere er set gemt både i plugin-filer og direkte i databasen, fx i widget-indstillinger, hvor en scanning af filerne ikke finder dem.

Vi begrænser skaden og sikrer en kopi af shop, database og logs. Derefter gennemgår vi checkout, som browseren faktisk leverer den, plugin- og temafiler, betalingsgateway-plugins, databasen og administratorbrugere. Shoppen genetableres fra ren kode, og ordrer og kunder bevares fra databasen, efter at den er renset. Hvis der er tegn på, at kortdata eller kundedata er taget, inddrager vi en forensics-specialist og leverer de tekniske oplysninger til jer, jeres advokat, betalingsudbyder og indløser.

Bagefter er shoppen ren, opdateret og hærdet som et WordPress-site, og checkout er beskyttet med en Content Security Policy og overvågning af scripts og headere, som PCI DSS krav 6.4.3 og 11.6.1 handler om. I får en rapport, der kan bruges over for Datatilsynet, indløseren og forsikringen.
Hvornår det giver mening

  • Kunder melder om misbrug af betalingskort efter køb hos jer.
  • Checkout ser anderledes ud eller beder om kortdata, før kunden sendes til betalingsudbyderen.
  • Betalingsudbyderen eller indløseren har kontaktet jer om mulig kompromittering.
  • Der er ukendte administratorbrugere, nye plugins eller ændrede filer i shoppen.

Det får du

  1. Gennemgang af checkout, betalingsplugins og database for skimmere
  2. Genetablering fra ren kode med bevarede ordrer og kunder
  3. Content Security Policy og overvågning af checkout
  4. Teknisk grundlag til Datatilsynet, indløser og forsikring
Kontakt os

Sådan foregår det

  1. Begrænsning og kopi

    Checkout lukkes eller shoppen sættes i vedligeholdelse, en kopi af filer, database og logs gemmes, og alle adgange skiftes.

  2. Undersøgelse

    Checkout, plugins, tema, database og brugere gennemgås. Vi vurderer, om der skal en forensics-specialist ind.

  3. Genetablering

    Kode genetableres fra rene kilder, databasen renses, ordrer og kunder bevares, og shoppen opdateres og hærdes.

  4. Genåbning og checkout-beskyttelse

    Shoppen åbnes med Content Security Policy, overvågning af checkout og filintegritet. I får rapporten.

I dybden

Hvor skimmere gemmer sig

I tema- og plugin-filer, i betalingsgateway-plugins, i scripts indsat via tag manager eller en "header og footer"-funktion, og i databasen i indlæg, widgets og indstillinger. Nogle aktiveres kun på checkout-siden eller kun for besøgende, der ikke er logget ind som administrator, så ejeren ikke ser noget. Vi gennemgår derfor også checkout fra en ren browser uden login.

Ordrer og kunder skal bevares

En webshop kan ikke bare rulles tilbage til en backup fra før angrebet uden at miste ordrer. Vi genetablerer kode fra rene kilder og renser databasen frem for at erstatte den, så ordrer, kunder og lager bevares. Backup fra før angrebet bruges som sammenligning for at finde ændringer.

Kortdata, indløser og PCI

Ved mistanke om kompromitterede kortdata skal betalingsudbyder og indløser have besked, og de kan stille krav om en undersøgelse. Den laves af en specialist; vi leverer kopien af systemet, logs og vores fund. Bagefter strammer vi checkout med Content Security Policy, færre scripts og overvågning af ændringer.

Fejl, vi ofte finder

  • Kun filerne bliver scannetSkimmere i databasen overlever en ren filscanning og en geninstallation af plugins. Vi gennemgår databasen og checkout, som browseren ser den.
  • Shoppen åbnes, før betalingsudbyderen er kontaktetHvis kortdata kan være taget, skal betalingsudbyder og indløser vide det, før der handles videre. Vi koordinerer timingen med jer.
  • Tilbagerulning, der sletter ordrerEn fuld gendannelse fra en gammel backup sletter ordrer og kunder, der er kommet til siden. Vi renser i stedet og bruger backuppen til sammenligning.

Sådan måler vi effekten

  • Tid fra henvendelse, til checkout er lukket eller renset
  • Antal scripts på checkout med dokumenteret begrundelse efter oprydning
  • Gentagne infektioner inden for de følgende seks måneder

Rammer

Pris
Efter tid, typisk fra 10.000 kr.
Varighed
Typisk 3–7 dage
Hvem
WordPress- og WooCommerce-udvikler og driftsansvarlig, forensics-specialist efter behov
Kontakt os

Et eksempel fra virkeligheden

En WooCommerce-shop fik besked fra sin betalingsudbyder om mulig kompromittering. Filscanningen fandt intet, men i databasen lå et obfuskeret script i en widget-indstilling, som kun aktiveredes på checkout og viste en falsk kortformular før omdirigeringen til betalingsudbyderen. Vi lukkede checkout, sikrede kopi og logs, fjernede scriptet, fandt indgangen i et forældet plugin og genetablerede koden fra rene kilder. En forensics-specialist blev inddraget efter aftale med indløseren, og checkout fik Content Security Policy og overvågning.

Se det i praksis

Cases

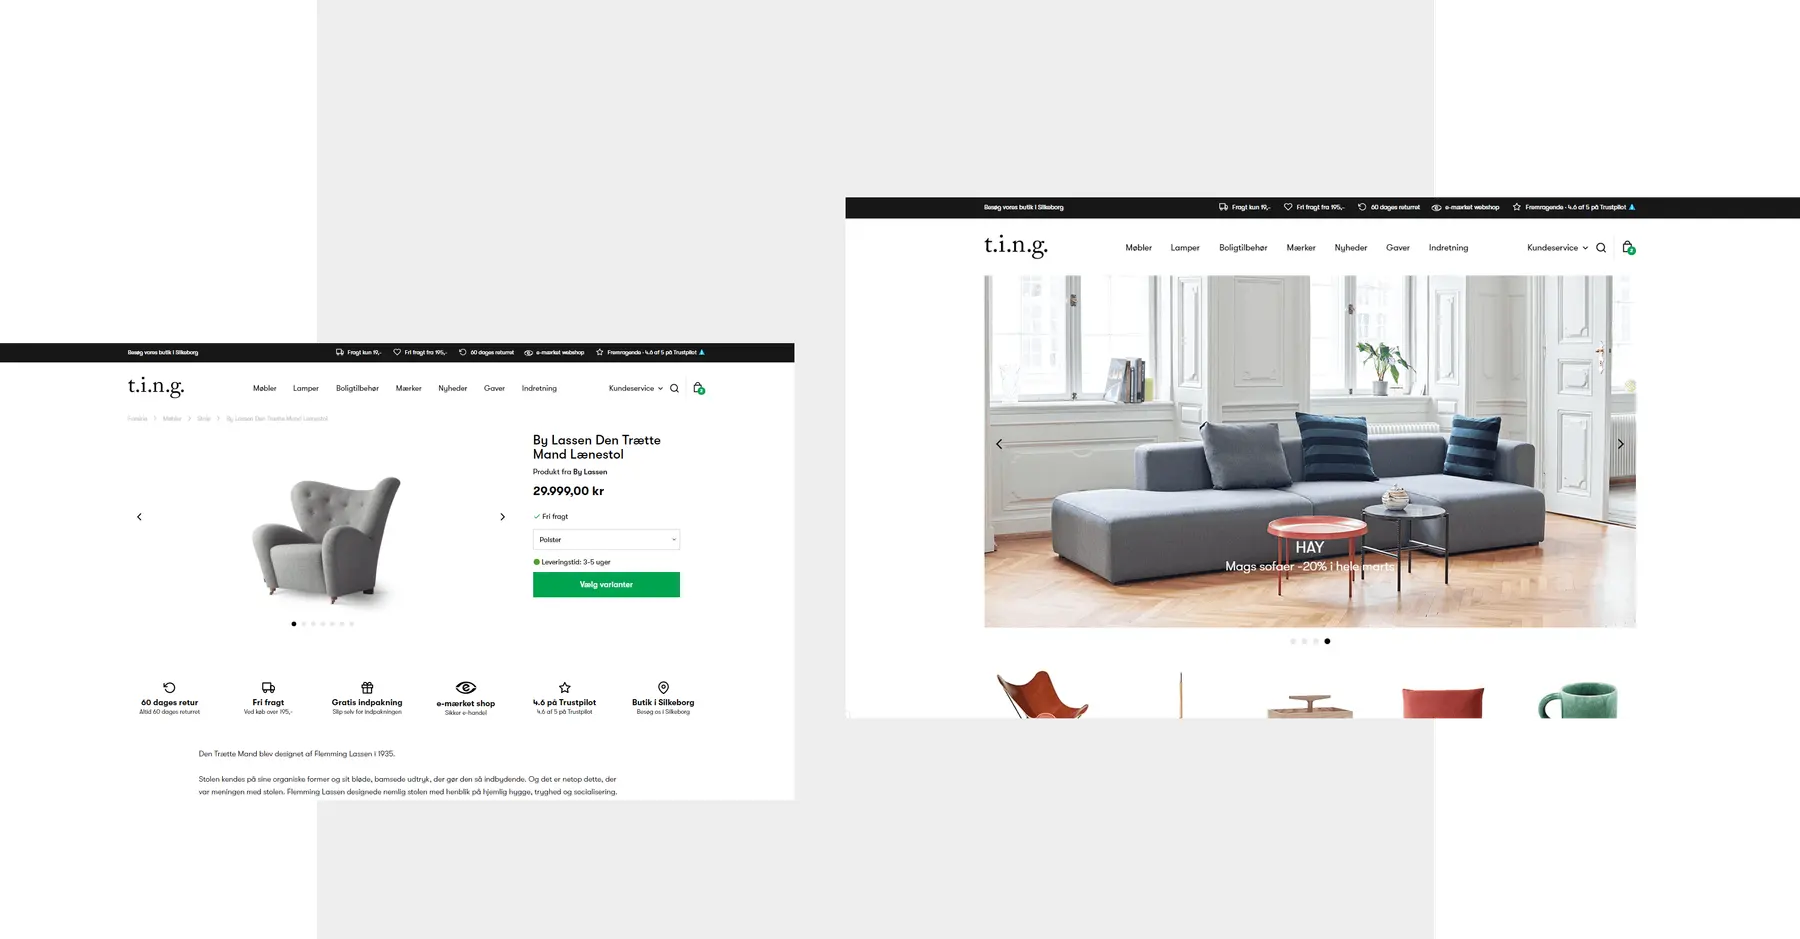
t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • Sæt shoppen i vedligeholdelse eller luk checkout, gem en kopi af filer, database og logs, og skift adgange til WordPress, hosting, SFTP, database og betalingsudbyder. Kontakt betalingsudbyderen, hvis I har mistanke om kortdata. Er kundedata berørt, skal I vurdere anmeldelse til Datatilsynet inden 72 timer. Tjek også Sikkerhedsproblemer i Google Search Console.

  • Kortdata indtastes hos betalingsudbyderen, men en skimmer på jeres checkout kan vise en falsk formular, før kunden når dertil, eller sende kunden til en falsk betalingsside. Derfor gennemgår vi checkout, som den faktisk vises i browseren, uanset betalingsløsning.

  • Afregnes efter tid og starter typisk omkring 10.000 kr. for en enkelt shop. Inddragelse af forensics-specialist faktureres af dem.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Hacket PrestaShop-webshop →