Sikkerhed · 19

Hacket Magento-webshop

Magento er et af de mest angrebne webshop-systemer. Sådan rydder vi op og lukker den sårbarhed, der blev brugt.

Kontakt os

Sådan arbejder vi med Hacket Magento-webshop

Magento og Adobe Commerce er et hyppigt mål for Magecart-angreb, hvor en skimmer lægges ind på checkout. Angribere udnytter kendte sårbarheder hurtigt, når de offentliggøres. Et eksempel er CosmicSting (CVE-2024-34102) fra juni 2024, en kritisk sårbarhed, der uden login kunne bruges til at læse filer på serveren, herunder shoppens krypteringsnøgle, og som Adobe rettede i sikkerhedsbulletin APSB24-40. Sårbarheden er med på CISA's liste over aktivt udnyttede sårbarheder.

Vi begrænser skaden og sikrer en kopi af shop, database og logs. Derefter gennemgår vi version og patches mod Adobes sikkerhedsbulletiner, filer mod rene kopier, databasen, herunder konfigurationsfelter som design/head/includes, hvor skimmere ofte indsættes, databasetriggere, cron-jobs og administratorbrugere og API-integrationer. Fordi nogle angreb læser krypteringsnøglen, roterer vi den sammen med alle adgange og tokens.

Bagefter er shoppen ren, patchet og hærdet: administratorstien er ikke standard, admin kræver MFA, ubrugte integrationer er fjernet, og checkout har Content Security Policy og overvågning. Kører I en version, hvor almindelig support er slut, lægger vi en opgraderingsplan; Magento Open Source 2.4.6 har ikke fået almindelig support siden august 2026, og 2.4.7, 2.4.8 og 2.4.9 er i almindelig support.
Hvornår det giver mening

  • Betalingsudbyderen eller kunder melder om misbrug af kort efter køb.
  • Shoppen har ikke fået sikkerhedspatches i flere måneder, og I ved ikke, om CosmicSting eller senere sårbarheder er lukket.
  • Der er ukendte admin-brugere, integrationer eller cron-jobs i shoppen.
  • Shoppen kører på en version, hvor almindelig support er ophørt.

Det får du

  1. Gennemgang af patches mod Adobes sikkerhedsbulletiner
  2. Fjernelse af skimmere i filer, database, triggere og cron
  3. Rotation af krypteringsnøgle, adgange og API-tokens
  4. Hærdning af admin, checkout-beskyttelse og opgraderingsplan
Kontakt os

Sådan foregår det

  1. Begrænsning og kopi

    Shoppen sættes i vedligeholdelse, en kopi af filer, database og logs gemmes, og adgange skiftes.

  2. Undersøgelse

    Patches, filer, database, triggere, cron, admin-brugere og integrationer gennemgås, og indgangen findes.

  3. Oprydning, patch og rotation

    Skimmere og bagdøre fjernes, sikkerhedspatches lægges på, krypteringsnøgle, adgange og tokens roteres.

  4. Genåbning og plan

    Shoppen åbnes med hærdet admin, Content Security Policy og overvågning. I får rapport og opgraderingsplan.

I dybden

Hvor skimmere gemmer sig i Magento

I konfigurationstabellen core_config_data, fx i felter til ekstra kode i head eller footer, i CMS-blokke, i JavaScript-filer i temaet og static-mappen, og i ændrede PHP-filer. Nogle infektioner genopretter sig selv via databasetriggere eller cron-jobs, så de kommer tilbage, når de er slettet. Vi gennemgår alle disse steder og sammenligner med en ren kopi af samme version.

Krypteringsnøgle og adgange

Sårbarheder som CosmicSting kan give adgang til krypteringsnøglen i app/etc/env.php, og med den kan der laves gyldige adgangstokens. Efter et sådant angreb er det ikke nok at skifte admin-adgangskoder; nøglen roteres, integrationstokens fornyes, og admin-brugere og integrationer gennemgås for ukendte konti.

Patches og versioner

Adobe udgiver sikkerhedsbulletiner for Magento og Adobe Commerce, og de vigtigste rettelser skal på inden for få dage. Vi holder øje med bulletinerne og lægger patches på efter test på staging. Er versionen ude af almindelig support, får den ikke rettelser, og så er opgradering den eneste vej.

Fejl, vi ofte finder

  • Krypteringsnøglen roteres ikkeAdmin-adgange skiftes, men krypteringsnøglen er den samme, og angriberen kan stadig lave gyldige tokens. Vi roterer nøglen efter Adobes vejledning.
  • Selvgenoprettende malware oversesSkimmeren slettes, men en databasetrigger eller et cron-job lægger den ind igen ved næste ordre. Vi gennemgår triggere og cron, før shoppen åbnes.
  • Admin på standardstien uden MFAEn admin på /admin uden MFA er et let mål for automatiserede forsøg. Vi ændrer stien, kræver MFA og begrænser adgangen, hvor det er muligt.

Sådan måler vi effekten

  • Tid fra en kritisk Adobe-bulletin, til patchen er i produktion
  • Antal ukendte admin-brugere og integrationer efter oprydning (mål: 0)
  • Gentagne infektioner inden for de følgende seks måneder

Rammer

Pris
Efter tid, typisk fra 15.000 kr.
Varighed
Typisk 5–10 dage, opgradering separat
Hvem
Magento-udvikler og driftsansvarlig, forensics-specialist efter behov
Kontakt os

Et eksempel fra virkeligheden

En Magento 2-shop, der ikke havde fået patches i over et år, blev kontaktet af sin betalingsudbyder. Undersøgelsen viste, at CosmicSting-patchen manglede, og at der lå en skimmer i et konfigurationsfelt til ekstra kode i sidens head, samt en databasetrigger, der genindsatte den. Vi lukkede shoppen, sikrede kopi og logs, fjernede skimmer og trigger, lagde de manglende patches på, roterede krypteringsnøgle, adgange og integrationstokens og genåbnede med Content Security Policy. Opgraderingen til en understøttet version blev planlagt.

Se det i praksis

Cases

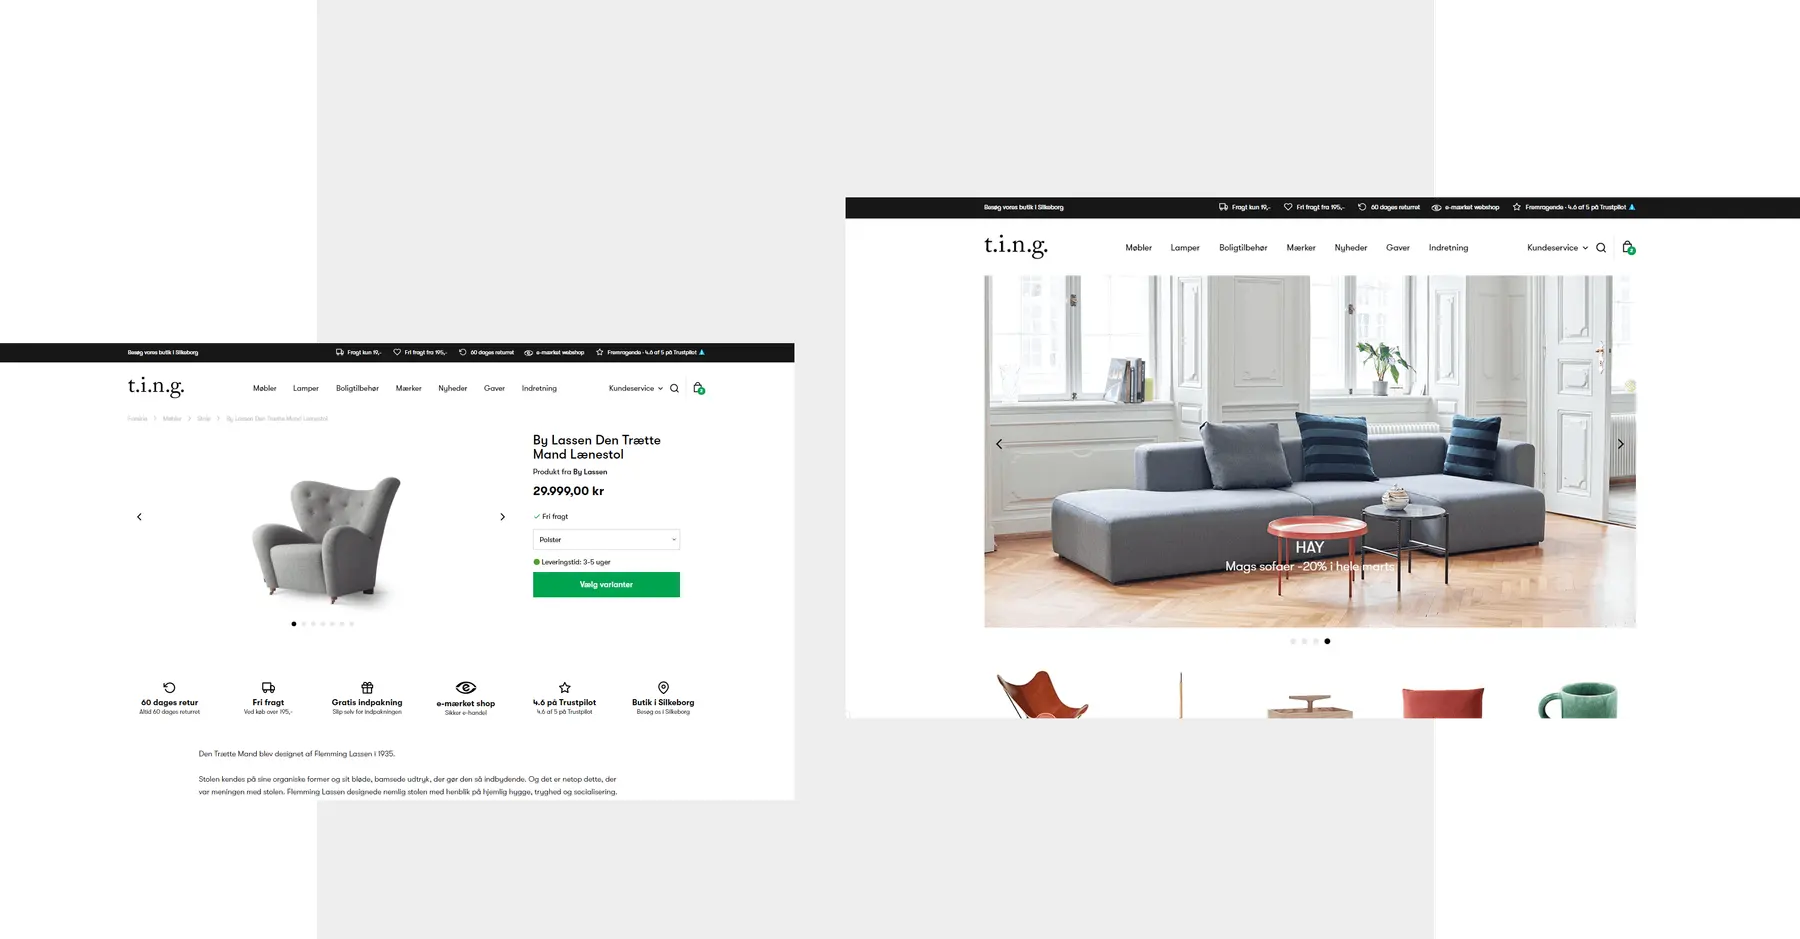
t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • Sæt shoppen i vedligeholdelsestilstand, gem en kopi af filer, database og logs, og skift adgange til admin, server, database og integrationer. Kontakt betalingsudbyderen ved mistanke om kortdata, tjek Sikkerhedsproblemer i Google Search Console, og vurder anmeldelse til Datatilsynet inden 72 timer, hvis kundedata kan være berørt.

  • Nej, hvis shoppen allerede er kompromitteret. Patchen lukker hullet, men fjerner ikke skimmere, bagdøre eller adgange, angriberen har oprettet, og hvis krypteringsnøglen er læst, skal den roteres. Vi patcher, rydder op og roterer.

  • Afregnes efter tid og starter typisk omkring 15.000 kr., fordi Magento har flere steder at gemme kode end de fleste platforme. En opgradering prissættes separat.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Hacket Shopify-butik →