Sikkerhed · 03

Adgangsstyring og MFA

Hvem har adgang til hvad, med personlige konti, MFA og de rettigheder, de skal bruge.

Kontakt os

Sådan arbejder vi med Adgangsstyring og MFA

Adgangsstyring handler om at vide, hvem der kan logge ind på shop, site, hosting, DNS, domæne, mail, betalingsudbyder og annoncekonti, og sørge for, at hver adgang er personlig, beskyttet med MFA og ikke giver mere, end opgaven kræver. Vi tilbyder det, fordi stjålne eller genbrugte adgangskoder er en af de mest almindelige veje ind, og fordi mindre virksomheder ofte har delte logins, som mange har kendt gennem årene.

Vi kortlægger alle systemer med administrativ adgang og hvem der har konti i dem. Delte logins erstattes af personlige konti, MFA slås til overalt, hvor det kan, og rettigheder skæres ned til det nødvendige. Adgangskoder og fælles hemmeligheder flyttes til en adgangskodemanager som 1Password eller Bitwarden, og vi tjekker jeres domæner i Have I Been Pwned for lækkede konti.

Bagefter har I et adgangsoverblik, der viser system, bruger, rolle og ejer, MFA på alle administrative adgange og en enkel procedure for, hvad der sker, når en medarbejder eller leverandør stopper. Overblikket gennemgås kvartalsvis, så det ikke langsomt vokser til igen.
Hvornår det giver mening

  • Flere medarbejdere bruger det samme login til shoppens administration eller hosting.
  • Et tidligere bureau eller en freelancer har sandsynligvis stadig adgang til domæne, DNS eller server.
  • Have I Been Pwned viser, at adresser på jeres domæne er med i lækkede databaser.
  • Kun én person kender adgangen til domænet, og ingen ved, hvad der sker, hvis den person er syg eller stopper.

Det får du

  1. Overblik over systemer, konti og rettigheder
  2. MFA på alle administrative adgange
  3. Opsætning af adgangskodemanager
  4. Procedure for til- og afgang
Kontakt os

Sådan foregår det

  1. Kortlægning af systemer og konti

    Vi lister alle systemer med administrativ adgang og alle konti i dem, med ejer, rolle og om MFA er slået til.

  2. Oprydning

    Ubrugte konti lukkes, delte logins erstattes af personlige, og rettigheder skæres ned. Domæne og DNS sikres med mindst to ejere hos jer.

  3. MFA og adgangskodemanager

    MFA slås til overalt, hvor det kan, og adgangskoder flyttes til 1Password eller Bitwarden med delte bokse pr. team. Medarbejderne får en kort introduktion.

  4. Procedure og kvartalsvis gennemgang

    I får overblikket og en procedure for til- og afgang. Vi gennemgår det kvartalsvis sammen med jer.

I dybden

De konti, der betyder mest

Domæneregistrator og DNS er de vigtigste: den, der styrer dem, kan flytte jeres site og mail. Derefter hosting, shoppens administration, betalingsudbyder, mail-administration og annonce- og analysekonti. Vi starter med de konti, hvor et misbrug har størst konsekvens, og sikrer, at mindst to personer hos jer kan komme ind, så I ikke står uden adgang, hvis én er væk.

Personlige konti og mindst mulige rettigheder

En medarbejder, der skriver produkttekster, behøver ikke kunne ændre betalingsmoduler. Vi bruger platformenes roller, så hver bruger kun har adgang til det, de arbejder med. Det begrænser skaden, hvis en konto bliver misbrugt, og gør loggen brugbar, fordi den viser, hvem der gjorde hvad.

Når nogen stopper

Den hyppigste glemte adgang er den tidligere medarbejders eller det tidligere bureaus. Vi laver en kort tjekliste for afgang: hvilke konti der skal lukkes, hvilke delte koder der skal skiftes, og hvem der gør det. Overblikket gør det til en opgave på en halv time i stedet for et gæt.

Fejl, vi ofte finder

  • MFA på mailen, men ikke på domænetMailkontoen er beskyttet, men domæneregistratoren og DNS har kun adgangskode, og det er dem, der styrer, hvor mailen og sitet peger hen. Vi starter med domæne og DNS.
  • Gendannelseskoder, ingen kan findeMFA bliver slået til, men gendannelseskoderne ligger i en mail eller på én persons telefon. Når telefonen er væk, er adgangen det også. Vi lægger gendannelseskoder i adgangskodemanageren med to ejere.
  • Alle er administratorerI mange shops har alle brugere fuld administratorrolle, fordi det var nemmest. Vi giver hver bruger den rolle, deres arbejde kræver, så en misbrugt konto ikke kan ændre betaling eller eksportere kundedata.

Sådan måler vi effekten

  • Andel af administrative konti med MFA
  • Antal delte logins tilbage
  • Antal konti uden kendt ejer ved kvartalsgennemgangen

Rammer

Pris
Fra 8.000 kr.
Varighed
2–3 uger
Hvem
Driftsansvarlig og udvikler
Kontakt os

Et eksempel fra virkeligheden

En virksomhed med webshop og B2B-portal havde ét fælles administratorlogin, som syv medarbejdere og to tidligere bureauer kendte, og domænet stod på en tidligere ansats private mail. Vi flyttede domænet til virksomhedens egen konto med to ejere, oprettede personlige konti med passende roller, slog MFA til på shop, hosting, DNS og betalingsudbyder og lagde fælles adgange i en adgangskodemanager. Til sidst blev det gamle fælles login lukket.

Se det i praksis

Cases

t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
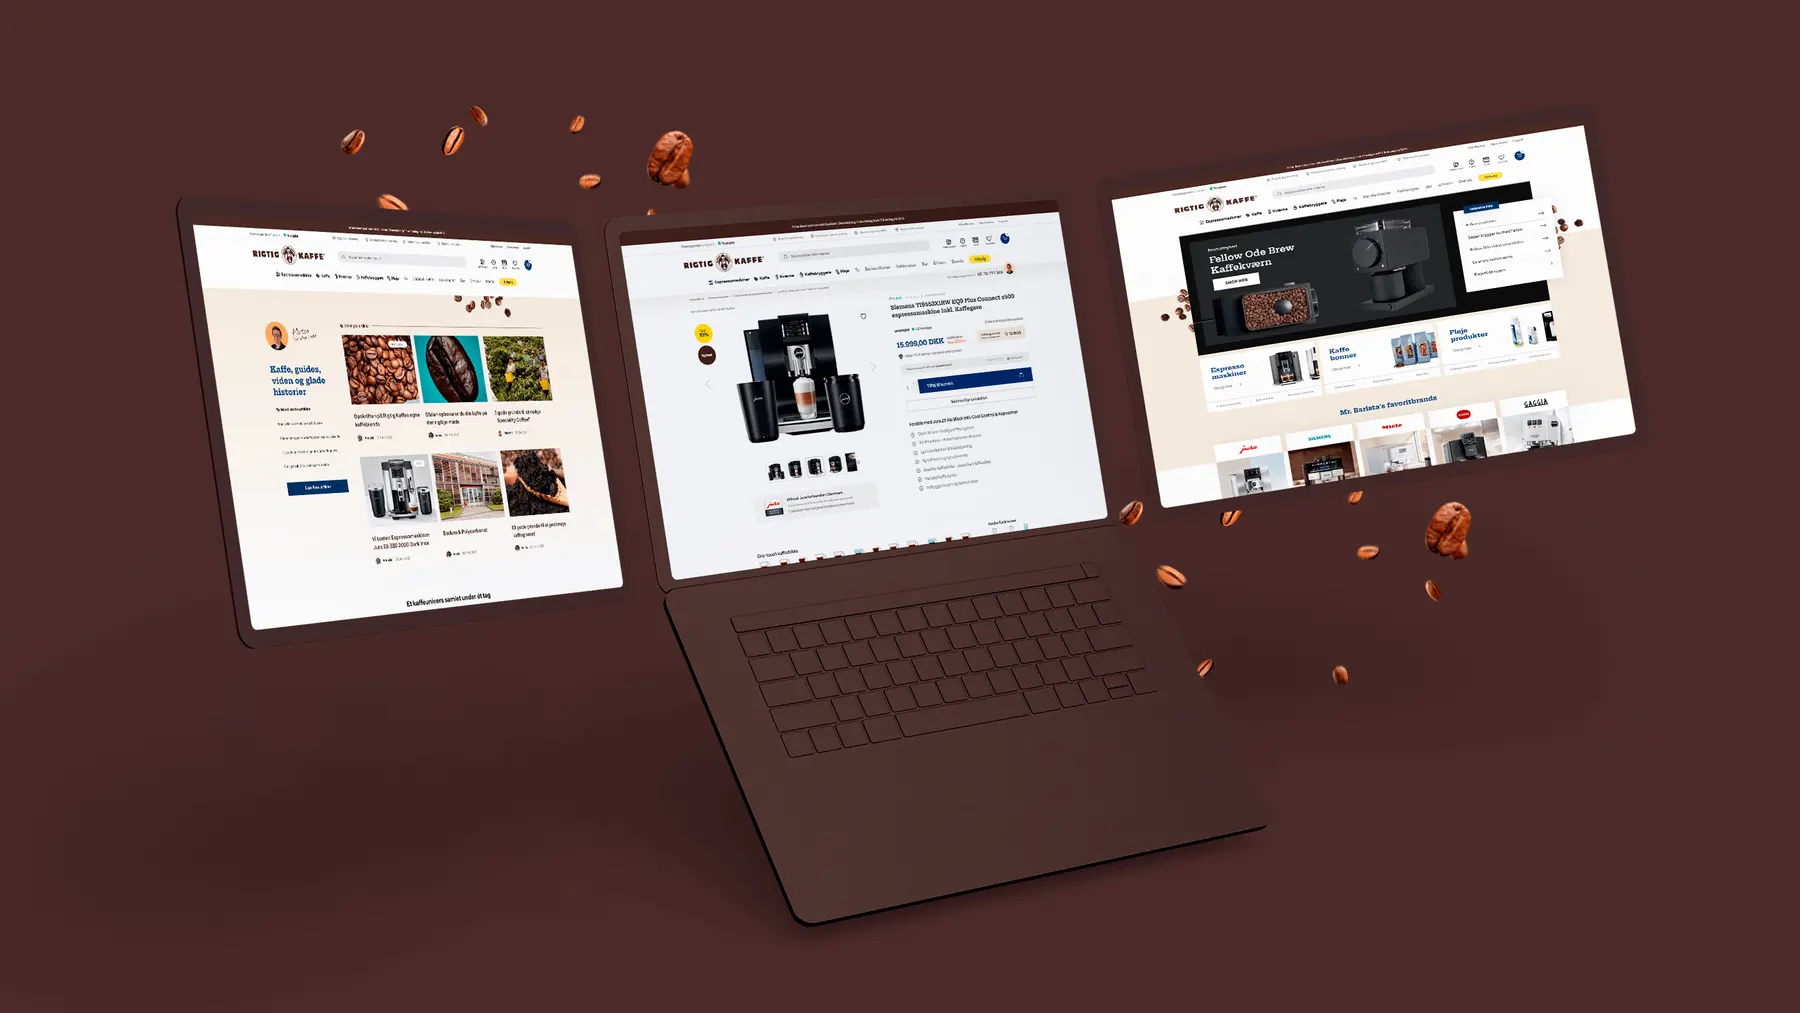
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

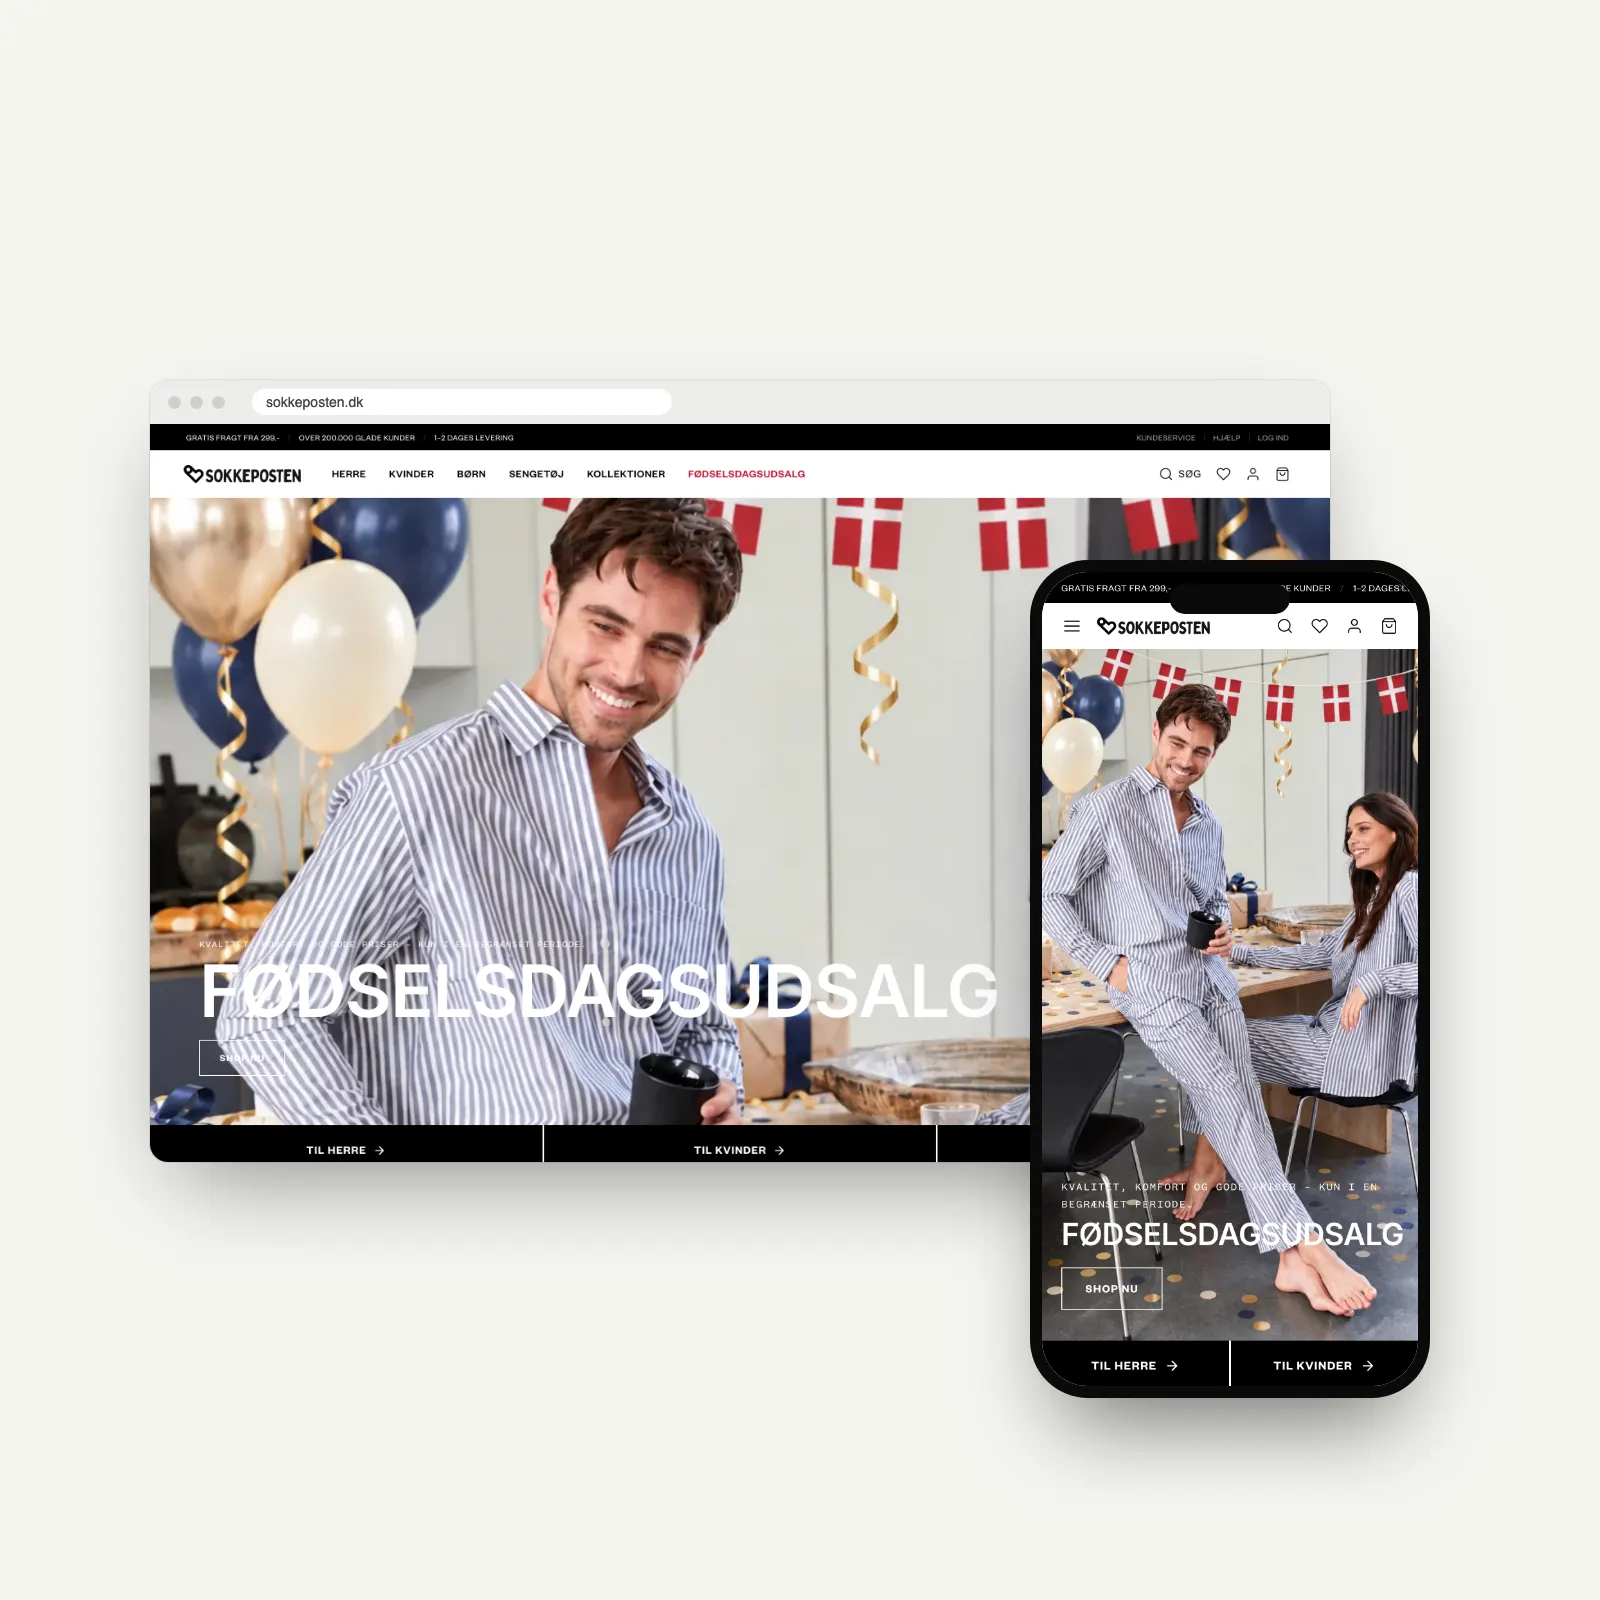
Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • En godkendelsesapp eller en passkey/sikkerhedsnøgle frem for SMS, hvor systemet understøtter det. For de mest kritiske konti, fx domæne, DNS og hosting, anbefaler vi sikkerhedsnøgler til de få personer, der har adgang.

  • De får personlige konti med de rettigheder, opgaven kræver, og MFA. Adgangen registreres i overblikket med en ejer og lukkes, når samarbejdet stopper. Delte logins til leverandører er det, vi oftest finder i gamle shops.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Backup og gendannelse →