Sikkerhed · 02

Opdateringer og patching

Platform, moduler og afhængigheder opdateret i et fast rul, testet før det går live.

Kontakt os

Sådan arbejder vi med Opdateringer og patching

Opdateringer er den enkleste og mest effektive sikkerhedsforanstaltning, og den der oftest bliver udskudt. Når PrestaShop, WordPress, et tema eller et modul får en sikkerhedsrettelse, bliver sårbarheden samtidig offentligt kendt, og automatiserede scanninger begynder at lede efter sites, der ikke har opdateret. Vi tilbyder fast patching, fordi de fleste kompromitterede shops, vi ser, kører versioner, der var rettet for længe siden.

Vi holder en liste over alt, der er installeret, og følger sikkerhedsmeddelelser for platform og moduler. Almindelige opdateringer kører i et månedligt rul på staging, hvor vi tester forside, søgning, kurv og checkout, før de går live. Kritiske sikkerhedsrettelser kører uden for rullet inden for få dage. Backup tages før hver kørsel, og på kodebaserede sites holder GitHub Dependabot øje med afhængigheder.

Bagefter har I platform og moduler på understøttede versioner, et staging-miljø, hvor ændringer testes, og en log over, hvad der er opdateret hvornår. Moduler, der ikke længere vedligeholdes af udvikleren, markeres, og vi foreslår en erstatning, så I ikke sidder fast på noget, der aldrig bliver rettet.
Hvornår det giver mening

  • Shoppen kører på en PrestaShop- eller WordPress-version, der er flere år gammel, fordi ingen tør opdatere.
  • Der er ingen staging, så opdateringer sker direkte på den shop, kunderne handler i.
  • I har fået en mail om en sårbarhed i et modul og ved ikke, om I bruger det, eller hvem der skal rette det.
  • Sidste opdatering knækkede checkout, og siden er alt blevet stående.

Det får du

  1. Liste over platform, tema, moduler og afhængigheder
  2. Månedligt opdateringsrul testet på staging
  3. Kritiske rettelser inden for få dage
  4. Log over opdateringer og backup før hver kørsel
Kontakt os

Sådan foregår det

  1. Oversigt over det installerede

    Vi lister platform, tema, moduler, plugins og afhængigheder med version, udvikler og om de vedligeholdes. Det, der ikke bruges, foreslås fjernet.

  2. Staging og backup

    Et staging-miljø og ekstern backup sættes op, hvis det mangler, og gendannelse testes én gang, før vi rører produktion.

  3. Indhentning af efterslæb

    Platform og moduler bringes trinvist op til understøttede versioner på staging. Det, der knækker, rettes, og hvert trin rulles ud for sig.

  4. Fast rul

    Månedligt opdateringsrul med test og log, og kritiske rettelser uden for rullet. Status sendes efter hver kørsel.

I dybden

Et fast rul og en hurtig vej for det kritiske

Almindelige opdateringer samles i et månedligt rul, så de kan testes sammen, og så I ved, hvornår der sker ændringer. Sikkerhedsrettelser til sårbarheder, der aktivt udnyttes eller rammer checkout og login, kører uden for rullet. Vi vurderer hver meddelelse ud fra, om I bruger den berørte funktion, så vi ikke stopper alt for en sårbarhed, der ikke rammer jer.

Staging og test af de vigtige rejser

Opdateringer køres først på en kopi af sitet. Vi tester de rejser, der giver omsætning: søgning, produktside, kurv, checkout, login og de vigtigste integrationer til ERP, fragt og betaling. Først når de virker, rulles opdateringen ud, og der tages backup lige før, så vi kan rulle tilbage på minutter.

Moduler uden vedligehold

Et modul, hvis udvikler er holdt op, får aldrig flere sikkerhedsrettelser. Vi markerer dem i oversigten og foreslår en vedligeholdt erstatning eller at lægge funktionen ind i temaet. Det er ofte her, gamle shops har deres største risiko.

Fejl, vi ofte finder

  • Kun kernen opdateresPlatformen bliver opdateret, men tema og moduler bliver stående, og det er netop her, de fleste sårbarheder findes. Vi opdaterer hele stakken og holder oversigten ajour.
  • Opdateringer uden backupNår en opdatering går galt, og der ikke er en frisk backup, bliver en lille fejl til en lang nat. Vi tager backup umiddelbart før hver kørsel og ved, hvor lang tid en gendannelse tager.
  • Ændringer i modulernes kodeTilpasninger lavet direkte i et moduls filer overskrives ved næste opdatering, og derfor bliver modulet aldrig opdateret. Vi flytter tilpasningerne til overrides eller temaet, så modulet kan opdateres igen.

Sådan måler vi effekten

  • Andel af platform, tema og moduler på understøttet version
  • Tid fra en kritisk sikkerhedsrettelse er udgivet, til den er i produktion
  • Antal opdateringer, der har krævet tilbagerulning

Rammer

Pris
Fra 2.500 kr. pr. måned, indhentning af efterslæb efter tilbud
Varighed
Opstart 2–4 uger, derefter løbende
Hvem
Udvikler med fast ansvar for jeres platform
Kontakt os

Et eksempel fra virkeligheden

En WooCommerce-shop havde ikke været opdateret i ca. halvandet år, fordi den sidste opdatering havde knækket fragtberegningen. Vi satte staging op, fandt det tilpassede fragtmodul, der var årsagen, og flyttede tilpasningen ud af modulets filer. Derefter blev WordPress, WooCommerce og plugins opdateret i tre trin over to uger, to plugins uden vedligehold blev erstattet, og shoppen kom ind i et fast månedligt rul.

Se det i praksis

Cases

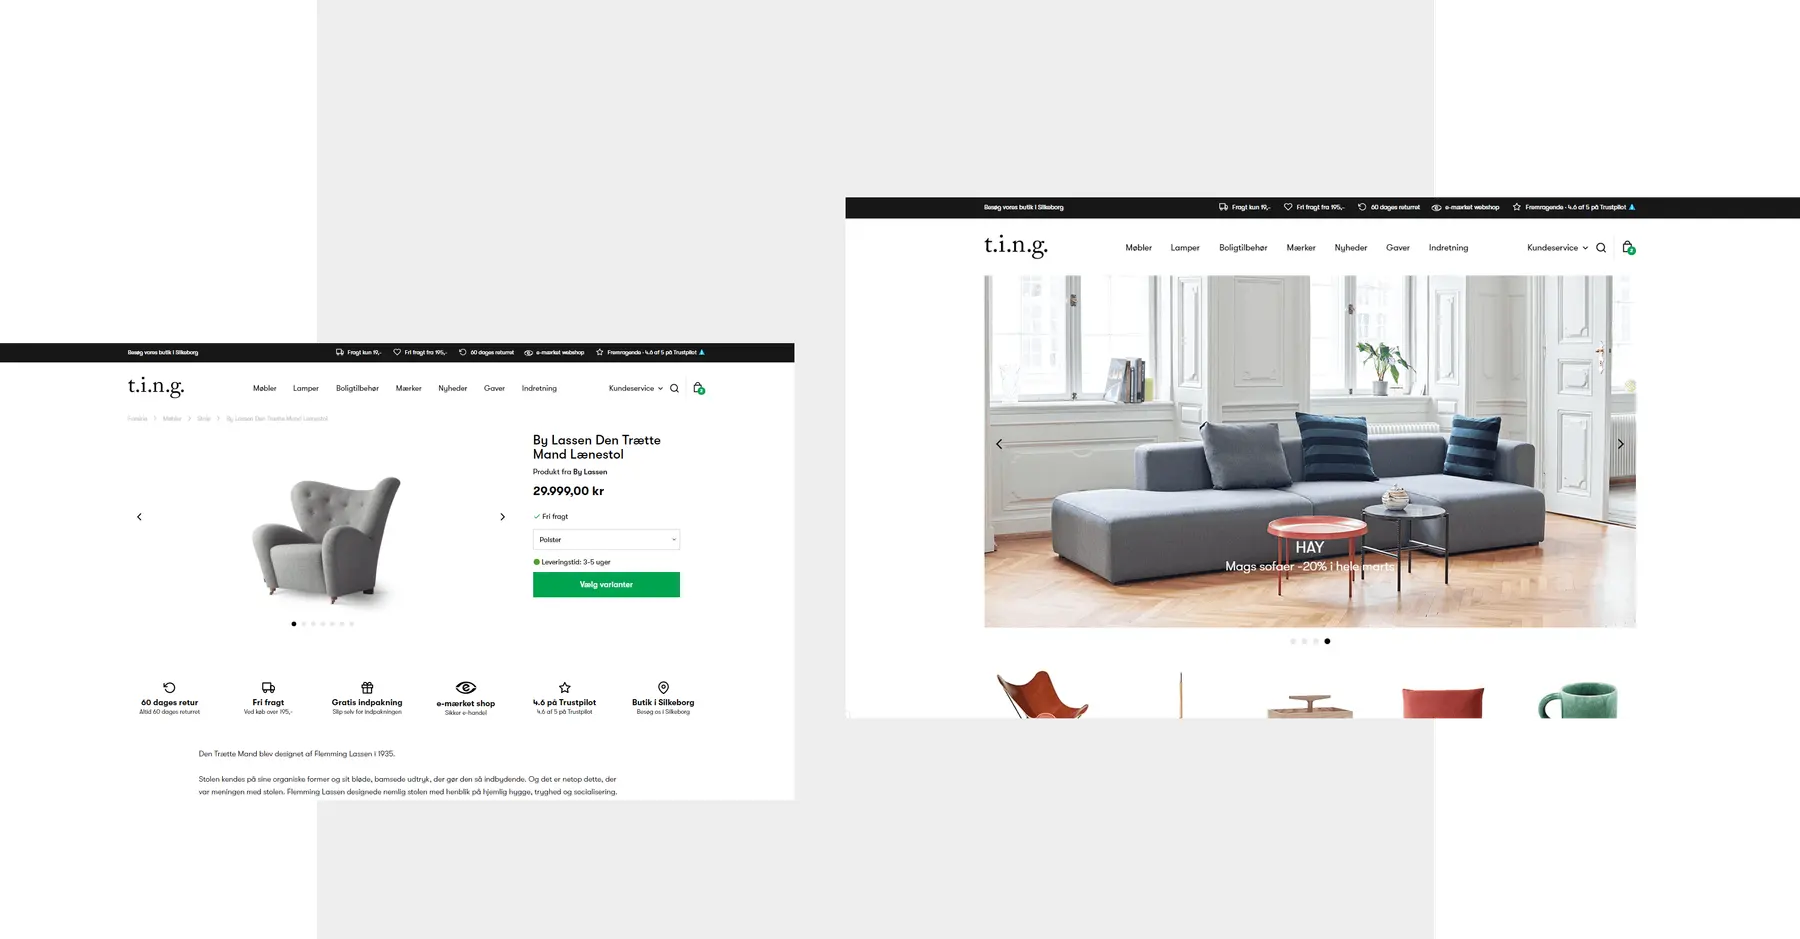
t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop. Markedsføring gennem PPC med 200% vækst.

Se alle cases
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Et digitalt sats på e-handel, der gav pote. Se vores arbejde for Werenberg, og hvordan vækstkurven blev stejl med en stabil og udviklingsdygtig webshop.

Ofte stillede spørgsmål

  • Fordi en opdatering, der knækker checkout om natten, opdages af kunderne. Vi bruger automatik til overvågning af nye versioner, men kører selve opdateringen på staging først. Sikkerhedsrettelser til kritiske sårbarheder prioriteres og kører hurtigt.

  • Shopify opdaterer selve platformen, men apps, temaets kode og de scripts, I selv har lagt ind, er jeres ansvar. Vi gennemgår apps og tema, fjerner det, der ikke bruges, og holder øje med de apps, der har adgang til kunde- og ordredata.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Adgangsstyring og MFA →