
CEO-svindel og falske fakturaer: sådan stopper I dem
Hvad er CEO-svindel? Det er, når en svindler udgiver sig for at være jeres direktør eller leverandør og får en medarbejder til at betale en falsk faktura eller sende penge til et ændret kontonummer. Her er de typiske forløb, de faste procedurer, der stopper dem, hvordan I læser mailens headers, de tekniske værn i Microsoft 365 og Google Workspace, og det, I skal gøre, hvis pengene allerede er sendt.
Hassan Aziz
Partner & Projektleder, Bullmade
Hvad er CEO-svindel og falske fakturaer
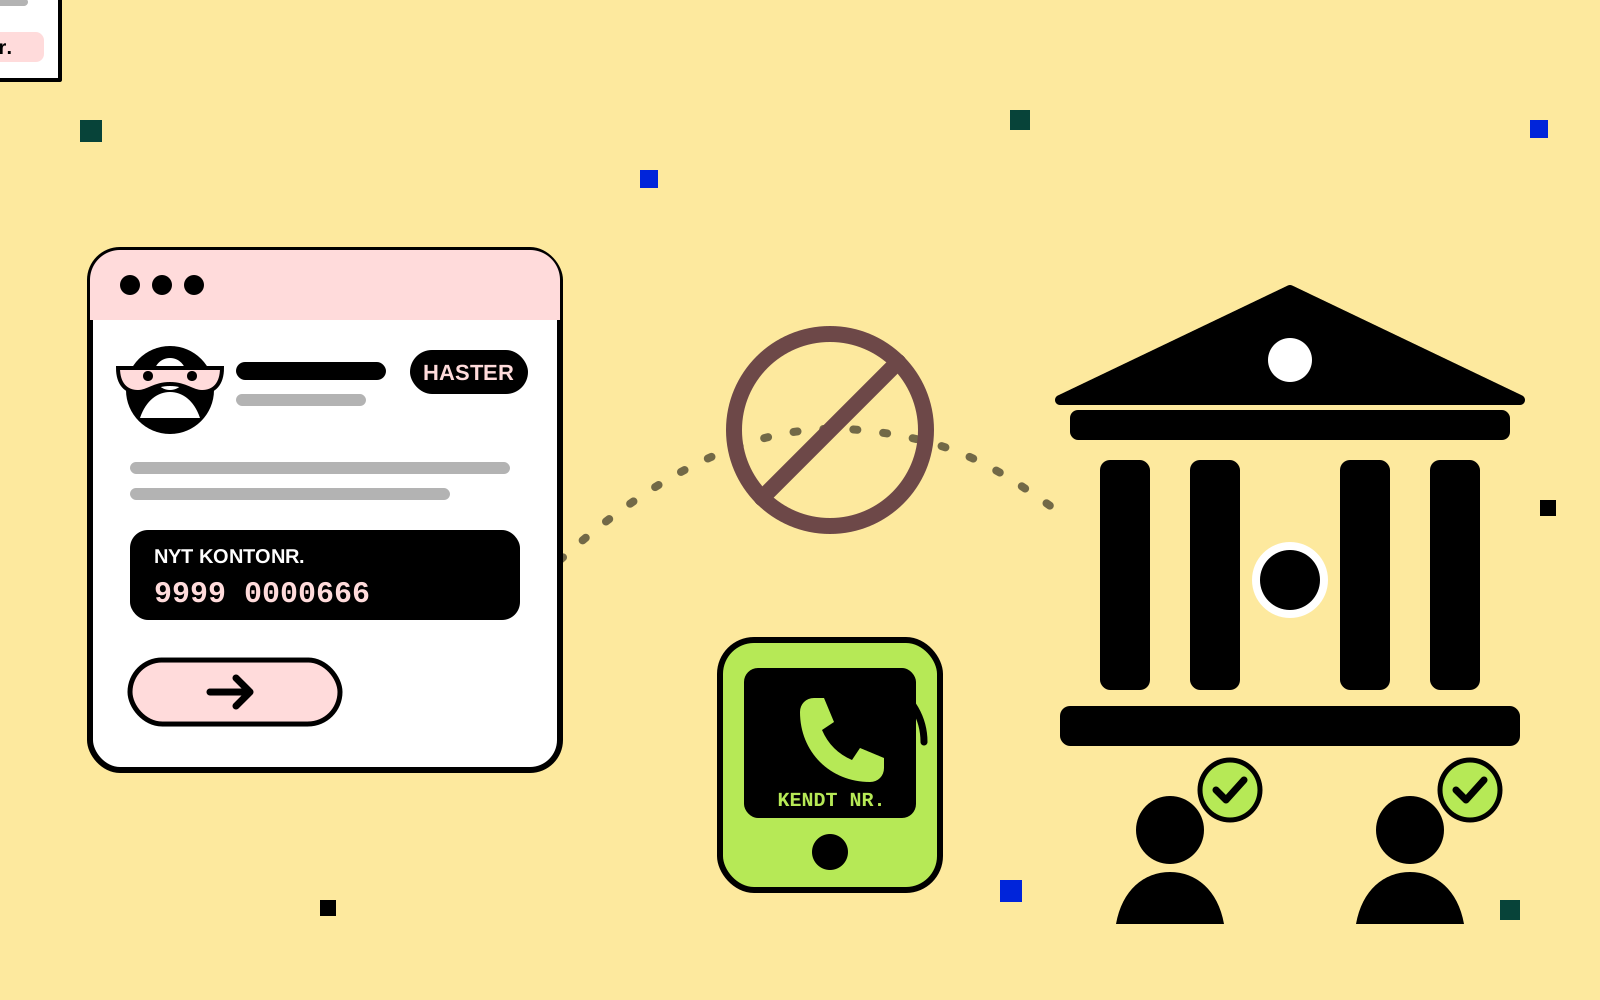
CEO-svindel er en betegnelse for svindel, hvor en kriminel udgiver sig for at være virksomhedens direktør eller en anden leder og beder en medarbejder om at overføre penge. På engelsk hedder det CEO fraud, og politiet bruger også betegnelsen BEC, Business Email Compromise. Falske fakturaer er den nære fætter: Her udgiver svindleren sig for at være en leverandør, I kender, og beder jer betale til et nyt kontonummer.
National enhed for Særlig Kriminalitet (NSK) beskriver det sådan i et brev til danske virksomheder, som politiet og Sikkerdigital sendte ud i 2024:
Den falske direktør eller leverandør anmoder herefter ofte om en pengeoverførsel, der typisk går til udlandet, køb af gavekort eller betaling af en falsk faktura.
NSK og Sikkerdigital
Svindlen kræver ingen avanceret teknik. Den virker, fordi den rammer en helt almindelig arbejdsgang: Nogen beder om en betaling, og nogen udfører den. Derfor er det også en arbejdsgang, I skal ændre, hvis I vil stoppe den. Et spamfilter alene gør det ikke.
Teknisk dækker samme navn over tre forskellige angreb, og de kræver hver sit værn:
| Angreb | Hvad svindleren gør | Hvad der stopper det |
|---|---|---|
| Spoofing af jeres domæne | Skriver direktørens præcise adresse i From fra en fremmed server | DMARC med p=reject |
| Look-alike-domæne | Registrerer et domæne, der ligner, og sætter SPF, DKIM og DMARC korrekt op | Impersonation-beskyttelse og procedurer |
| Overtaget konto | Skriver fra en rigtig konto hos jer eller leverandøren | Phishing-resistent MFA, overvågning af regler og procedurer |
Det er ikke et sjældent problem. I Dansk Erhvervs E-handelsbarometer for 2. kvartal 2025 svarede 3 ud af 10 netbutikker, at de havde oplevet svindel. Blandt de svindelramte var 35 procent ramt af CEO-svindel, op fra 21 procent året før. Kun 15 procent havde anmeldt det til politiet.
Sådan foregår det typisk
Der er tre forløb, der går igen. De kan kombineres, og jo mere svindlerne ved om jer, jo mere troværdige bliver de.
1. Den falske direktør. En medarbejder i bogholderiet får en mail, der ser ud til at komme fra direktøren. Afsenderen er enten en adresse, der ligner direktørens, eller direktørens rigtige konto, som svindlerne har overtaget. Mailen handler om noget hastende og fortroligt: en betaling til en ny samarbejdspartner, et opkøb, der ikke må sive ud, eller gavekort til medarbejderne. Direktøren er "til møde" eller "på rejse" og kan ikke tage telefonen.
2. Den falske leverandør. Bogholderiet får en mail fra en kendt leverandør om, at de har skiftet bank. Fremover skal fakturaerne betales til et nyt kontonummer, ofte i udlandet. Brevpapir, signatur og tone ligner det, I plejer at få. Nogle gange kommer beskeden som et brev eller et telefonopkald i stedet for en mail.
3. Den overtagne mailtråd. Det er den farligste variant. Svindlerne har fået adgang til en mailkonto, enten hos jer eller hos leverandøren, typisk via phishing. De læser med i en tid, finder en igangværende tråd om en ordre eller en faktura og svarer i den med et nyt kontonummer. Fordi beskeden kommer i en rigtig tråd fra en rigtig adresse, er der intet ved afsenderen, der afslører den.
Hvordan kontoen bliver overtaget, selvom der er MFA. Microsoft har dokumenteret BEC-sager, der startede med adversary-in-the-middle (AiTM). Medarbejderen klikker på et link til en loginside, der ligner Microsofts, men som er en proxy. Den sender brugernavn, adgangskode og MFA-godkendelse videre til den rigtige loginside, og medarbejderen logger ind som normalt. Når login lykkes, udsteder Microsoft en session-cookie, og den passerer også gennem proxyen. Angriberen lægger cookien ind i sin egen browser og er logget ind. MFA bliver ikke brudt. Den er bare allerede gennemført, og cookien er beviset.
I Microsofts sager kunne svindlen begynde fem minutter efter, at cookien var stjålet. Angriberen søgte efter mails om betalinger, oprettede en indbakkeregel, der flyttede svar fra målet til Arkiv og markerede dem som læst, svarede i en igangværende betalingstråd og slettede sine egne svar fra Sendt post og Slettet post.
Derfor er almindelig MFA nødvendig, men ikke tilstrækkelig. Det, der lukker AiTM, er MFA, der er bundet til det rigtige domæne, fx FIDO2-sikkerhedsnøgler, passkeys eller certifikatbaseret login. En FIDO2-nøgle underskriver kun et login for det domæne, den er registreret til, så en proxy på et andet domæne får intet brugbart svar.
Sikkerdigital påpeger, at svindlerne typisk har undersøgt virksomheden og medarbejderen på forhånd. Derfor ved de ofte, hvem der godkender betalinger, hvem direktøren er, og hvilke leverandører I bruger. Svindlen topper ofte i ferier, hvor ledere og kolleger er væk, og hvor det er sværere at få bekræftet en anmodning.
Faresignaler i mailen
De fleste forsøg har et eller flere af de samme kendetegn. Lær dem udenad i bogholderiet, og hæng dem op ved skrivebordet:
| Faresignal | Hvorfor det er mistænkeligt |
|---|---|
| Hast og tidspres | Svindleren vil have jer til at handle, før I når at tjekke |
| Krav om fortrolighed | Så I ikke spørger en kollega |
| "Jeg kan ikke tage telefonen" | Så I ikke ringer og opdager det |
| Nyt kontonummer eller ny bank | Det er netop det, svindlen går ud på |
| Konto i udlandet hos en dansk leverandør | Svært at spore og få pengene tilbage fra |
| Gavekort | Pengene kan ikke kaldes tilbage |
| Afsenderadressen er næsten rigtig | Fx et ekstra bogstav eller et andet domæne |
| Svaradressen er en anden end afsenderen | Svaret går til svindleren |
| Afsendernavnet er selv en mailadresse | Mobilapps viser ofte kun navnet, så den rigtige adresse skjules |
| Mærket "Ekstern" på en mail fra "direktøren" | Interne mails får ikke mærket |
| Afvigelse fra den faste procedure | En rigtig direktør beder ikke om at springe kontrollen over |
Husk, at det sidste faresignal er det vigtigste. Er mailtråden overtaget, kan afsenderadressen være helt korrekt. Det eneste, der så afslører svindlen, er, at nogen beder om noget, der går uden om den måde, I plejer at gøre tingene på.
Sådan læser I headers i en mistænkelig mail
Det, mailprogrammet viser som afsender, er kun én af flere adresser. I headers kan I se, hvem der reelt har sendt mailen, og om modtagerserveren kunne bekræfte det.
Find headers. I klassisk Outlook til Windows åbner I mailen i eget vindue og vælger File > Properties, hvor headers står i Internet headers. I det nye Outlook og Outlook på nettet vælger I More actions > View > View message details. I Gmail vælger I More ved siden af Reply og derefter Show original. Menunavnene er fra den engelske udgave.
| Felt | Hvad det er | Hvad I kigger efter |
|---|---|---|
From | Afsenderen, modtageren ser (5322.From) | Domænet. Det er det, DMARC beskytter |
Reply-To | Hvor et svar sendes hen | En anden adresse end From |
Return-Path | Konvolutadressen fra SMTP (5321.MailFrom), bruges til fejlbeskeder | Det domæne, SPF faktisk tjekker |
Received-SPF | SPF-resultatet (RFC 7208) | fail eller softfail |
Authentication-Results | Samlet resultat af SPF, DKIM og DMARC | dmarc=fail eller compauth=fail |
Her er et forkortet eksempel på et spoofingforsøg mod en virksomhed, der kun har p=none i sin DMARC-post. Domæner og IP-adresser er eksempler:
Return-Path: <bounce-7731@mailer.faktura-service.example>
Received-SPF: Pass (protection.outlook.com: domain of
 mailer.faktura-service.example designates 203.0.113.45 as permitted sender)
 receiver=protection.outlook.com; client-ip=203.0.113.45;
Authentication-Results: spf=pass (sender IP is 203.0.113.45)
 smtp.mailfrom=mailer.faktura-service.example; dkim=none (message not signed)
 header.d=none;dmarc=fail action=none header.from=eksempel.dk;compauth=fail reason=001
From: "Anne Hansen" <anne.hansen@eksempel.dk>
Reply-To: <anne.hansen.direktion@postkasse.example>
Subject: Fortroligt: betaling i dag
SPF består, men kun for domænet i Return-Path, som intet har med eksempel.dk at gøre. Mailen er ikke DKIM-signeret, så DMARC fejler. Fordi domænet kun har p=none, står der action=none, og mailen leveres. Microsofts compauth=fail reason=001 betyder netop fejl med en svag afsenderpolitik. Med p=reject havde der stået action=oreject. Og et svar havner i en anden postkasse via Reply-To.
Det næste eksempel er sværere. Svindleren har registreret et domæne med stort I i stedet for lille l og sat SPF, DKIM og DMARC korrekt op:
Authentication-Results: spf=pass (sender IP is 203.0.113.80)
 smtp.mailfrom=eksempeI.dk; dkim=pass (signature was verified)
 header.d=eksempeI.dk;dmarc=pass action=none header.from=eksempeI.dk;compauth=pass reason=100
From: "Anne Hansen" <anne.hansen@eksempeI.dk>
Alt består, fordi svindleren ejer domænet. Microsoft skriver selv, at impersonation kan bestå SPF, DKIM og DMARC med et look-alike-domæne. dmarc=pass betyder kun, at mailen kommer fra det domæne, der står i From, ikke at det er det rigtige. Læs domænet tegn for tegn.
Microsofts egne felter. Microsoft 365 tilføjer headeren X-Forefront-Antispam-Report. Disse værdier er relevante her:
| Værdi | Betydning |
|---|---|
CAT:SPOOF | Vurderet som spoofing |
CAT:UIMP / CAT:DIMP | Navnet eller domænet ligner en beskyttet person eller et beskyttet domæne (Defender for Office 365) |
SFTY:9.25 | First contact: modtageren får sjældent eller aldrig mail fra afsenderen |
SFV:SKA / SFV:SFE | Filteret er sprunget over pga. en tilladt-liste eller brugerens Safe Senders |
Rå headers er lettere at læse i Microsofts Message Header Analyzer eller i Messageheader i Google Admin Toolbox.
Faste procedurer, der stopper svindlen
Politiets og Sikkerdigitals vigtigste råd er det samme: Aftal faste procedurer for betalinger, og bryd dem aldrig, heller ikke når direktøren beder om det. Her er de procedurer, vi anbefaler at skrive ned og få underskrevet af ledelsen:
Ring tilbage på et kendt nummer. Ændrer en leverandør kontonummer, ringer I til leverandøren på det nummer, I allerede har i jeres system eller fra tidligere korrespondance. Aldrig på nummeret i den mail eller det brev, der beder om ændringen. Det samme gælder en betalingsanmodning fra direktøren: Ring på direktørens kendte mobilnummer.
To personer godkender ændring af kontonummer. Én person registrerer ændringen, en anden bekræfter den ved opringningen og godkender den i økonomisystemet. Ingen kan ændre en leverandørs bankoplysninger alene.
To personer godkender store betalinger. Sæt en beløbsgrænse, hvor betalingen skal godkendes af to. Spørg jeres bank, om godkendelse af to personer eller en beløbsgrænse kan sættes op i netbanken, så det ikke kun er en intern regel.
Ingen betalinger alene på baggrund af en mail. En mail fra direktøren er aldrig nok til at frigive penge uden om den normale proces.
Bekræft efter betaling. Et konkret råd fra Sikkerdigital: Send leverandøren en kort besked, når en faktura er betalt, med navnet på modtagerbanken og de sidste fire cifre i kontonummeret. Har en svindler ændret kontonummeret, opdager leverandøren det, når de ikke kan genkende kontoen.
Gavekort købes kun efter samtale med lederen. Dansk Erhverv anbefaler at få det bekræftet mundtligt af en leder eller kollega, før der købes gavekort på en mails opfordring.
Det er altid i orden at stoppe en betaling. Skriv i proceduren, at ingen medarbejder får skæld ud for at stoppe en betaling og ringe for at tjekke. Svindlen bygger på, at medarbejderen ikke tør sige nej til direktøren.
Flowet for ændring af kontonummer. Det er den procedure, der oftest bliver sprunget over, så skriv den ned som trin i fast rækkefølge:
- Anmodningen modtages, uanset kanal. Intet ændres i økonomisystemet endnu.
- Medarbejder A finder leverandørens telefonnummer i stamdata eller på en tidligere betalt faktura.
- A ringer og bekræfter med en navngiven kontaktperson. Leverandøren læser det nye kontonummer op, ikke jer.
- A registrerer ændringen med dato, kontaktperson og hvilket nummer der blev ringet til.
- Medarbejder B godkender ændringen i systemet. B må ikke være A.
- Første betaling til den nye konto følges op med en kvittering med modtagerbank og de sidste fire cifre.
Kan økonomisystemet logge ændringer i bankoplysninger med bruger og tidspunkt, så slå det til. Et IBAN-nummers kontrolcifre fanger tastefejl, men siger intet om, hvem der ejer kontoen.
Procedurerne virker kun, hvis alle kender dem. Det gælder også vikarer, nye medarbejdere og dem, der dækker ind i ferierne. Vi gennemgår procedurerne og faresignalerne med jeres folk i vores medarbejdertræning.
Den tekniske side: DMARC, MFA og videresendelser
Procedurerne stopper svindlen, når mailen er nået frem. Teknikken gør det sværere at nå så langt. Tre ting giver mest.
DMARC på jeres eget domæne. DMARC er en DNS-post, der fortæller modtagernes mailservere, hvad de skal gøre med mails, der udgiver sig for at komme fra jeres domæne, men ikke kan bevise det via SPF eller DKIM. Uden DMARC kan en svindler sende en mail med jeres direktørs præcise adresse som afsender.
Mekanismen hedder alignment. DMARC kigger på domænet i From, og mindst ét af to tjek skal bestå og passe til det domæne. SPF tjekker, om den afsendende IP-adresse må sende for domænet i Return-Path. DKIM tjekker en kryptografisk signatur, hvor domænet står i d=. Som standard er det nok, at domænerne har samme organisatoriske domæne (relaxed). Med aspf=s og adkim=s skal de være helt ens. Derfor hjalp spf=pass ikke i header-eksemplet ovenfor: SPF bestod for et andet domæne end det i From.
I kan selv tjekke posterne fra en terminal på macOS eller Linux:
# DMARC-politikken
dig +short TXT _dmarc.eksempel.dk
# Forventet: "v=DMARC1; p=reject; rua=mailto:dmarc@eksempel.dk"

# SPF (TXT på selve domænet, starter med v=spf1)
dig +short TXT eksempel.dk

# DKIM i Microsoft 365: to CNAME-poster
dig +short CNAME selector1._domainkey.eksempel.dk
dig +short CNAME selector2._domainkey.eksempel.dk

# Har et domæne, der ligner jeres, en mailserver?
dig +short MX eksempeI.dk
I Microsoft 365 peger DKIM-posterne på et navn, der ender på dkim.mail.microsoft. Get-DkimSigningConfig -Identity eksempel.dk | Format-List Name,Enabled,Status,Selector1CNAME,Selector2CNAME viser de rigtige værdier. Står Enabled til False, signeres jeres mail ikke med jeres eget domæne, og DMARC kan kun bestå via SPF.
DMARC-standarden blev opdateret i maj 2026, hvor RFC 9989 erstattede RFC 7489. Eksisterende poster virker fortsat. De vigtigste tags:
| Tag | Betydning |
|---|---|
p | Politik for domænet: none, quarantine eller reject |
sp / np | Politik for eksisterende underdomæner og for underdomæner, der ikke findes (np er nyt) |
rua | Adresse til de samlede rapporter |
adkim / aspf | Alignment: r (relaxed, standard) eller s (strict) |
t | t=y beder modtageren anvende politikken ét trin lavere, mens I tester. Nyt i RFC 9989 |
Tagget pct er fjernet i RFC 9989 og erstattet af t. Fjern det næste gang, I alligevel retter posten.
Microsoft anbefaler at indføre DMARC i trin, så I ikke blokerer jeres egne legitime mails fra fx nyhedsbrevsværktøj eller webshop:
| Trin | DMARC-post (TXT på _dmarc) | Hvad der sker |
|---|---|---|
| 1 | v=DMARC1; p=none; rua=mailto:dmarc@eksempel.dk | Ingen blokering, I får rapporter om, hvem der sender i jeres navn |
| 2 | v=DMARC1; p=quarantine; ... | Mails, der fejler, havner i spam |
| 3 | v=DMARC1; p=reject; ... | Mails, der fejler, afvises |
Målet er p=reject. Domæner, der slet ikke sender mail, kan få v=DMARC1; p=reject; med det samme. Google har siden 1. februar 2024 krævet DMARC af afsendere, der sender mere end 5.000 mails om dagen til Gmail-adresser, men accepterer p=none. Den post opfylder kravet, men beskytter ikke mod, at andre udgiver sig for jer.
Hvorfor videresendelse kan få DMARC til at fejle. Når en mail videresendes, afleverer en ny server den. Den servers IP står ikke i jeres SPF-post, så SPF fejler. DKIM-signaturen overlever, hvis indholdet ikke ændres, men mailinglister tilføjer ofte en sidefod eller ændrer emnet, og så bryder signaturen. Derfor skal DKIM være slået til for alle tjenester, der sender i jeres navn, og derfor skal rapporterne læses, før I går til p=reject.
DMARC har to begrænsninger. Det beskytter kun jeres eget domæne, ikke et domæne, der ligner, som bul1made.dk. Og det hjælper ikke, hvis svindleren sender fra en rigtig, overtaget konto. Læs mere under mail- og DNS-sikkerhed.
MFA på alle mailkonti. Microsoft skriver i sin vejledning om kompromitterede konti, at MFA effektivt beskytter mod kontoovertagelse og er afgørende for administratorkonti. Slå MFA til for alle, også for den delte konto til bogholderiet og for direktøren. På grund af AiTM bør de konti, der administrerer systemerne eller godkender betalinger, have phishing-resistent MFA. Microsoft anbefaler FIDO2 eller certifikatbaseret login og har en Conditional Access-skabelon, der kræver phishing-resistent MFA for administratorer. Se adgangsstyring og MFA.
Luk for automatisk videresendelse ud af huset. Svindlere opretter ofte en regel, der videresender mails til en ekstern adresse. I Microsoft 365 styres det i den udgående spampolitik under Automatic forwarding rules. Standarden Automatic - System-controlled opfører sig forskelligt fra organisation til organisation, så Microsoft anbefaler at vælge On eller Off eksplicit. Med Off afvises automatisk videresendelse til eksterne modtagere med en fejlbesked:
Connect-ExchangeOnline
Get-HostedOutboundSpamFilterPolicy | Format-List Name,AutoForwardingMode
Set-HostedOutboundSpamFilterPolicy -Identity Default -AutoForwardingMode Off
Har en enkelt medarbejder et reelt behov, så lav en særskilt politik for den bruger i stedet for at åbne for alle.
Google Workspace: advarsler og spoofing-beskyttelse
Bruger I Google Workspace, ligger de tilsvarende indstillinger i Admin-konsollen under Apps > Google Workspace > Gmail > Safety i afsnittet Spoofing and authentication:
| Indstilling | Hvad den fanger |
|---|---|
| Protect against domain spoofing based on similar domain names | Domæner, der ligner jeres |
| Protect against spoofing of employee names | Eksterne afsendere med navnet på en af jeres medarbejdere |
| Protect against inbound emails spoofing your domain | Mails udefra med jeres eget domæne som afsender |
| Protect against any unauthenticated emails | Mails, der hverken består SPF eller DKIM |
| Protect Groups from inbound emails spoofing your domain | Det samme for jeres grupper, fx en fælles faktura-adresse |
For hver kan I vælge Keep email in inbox and show warning, som er standard, Move email to spam eller Quarantine. Google anbefaler at slå alle til og at slå Apply future recommended settings automatically til. Vi anbefaler mindst at flytte mails, der bruger en medarbejders navn eller jeres eget domæne, til spam eller karantæne, så medarbejderen ikke selv skal vurdere advarslen.
Advarsel ved eksterne modtagere. Under Gmail > End User Access findes Warn for external recipients, som er slået til som standard. Den advarer, når en medarbejder svarer en ekstern adresse, der ikke er i organisationens adressebog eller kontakterne. Svarer bogholderiet på "direktørens" mail, og svaret går til en ekstern Reply-To, kommer advarslen frem. Tjek, at ingen har slået den fra.
DMARC, SPF og DKIM skal sættes op for jeres domæne, uanset om mailen ligger hos Google eller Microsoft. Det er de samme DNS-poster og de samme dig-kommandoer som ovenfor.
Typiske fejl, vi ser
De fleste virksomheder, der bliver snydt, havde en procedure. Den blev bare ikke fulgt, eller den havde et hul. Her er de fejl, der går igen:
- Man ringer på nummeret i mailen. Står der et telefonnummer i den mail, der beder om et nyt kontonummer, er det svindlerens nummer. Brug altid det nummer, I havde i forvejen.
- Man svarer på mailen for at bekræfte. Er tråden overtaget, svarer svindleren selvfølgelig ja.
- Man stoler på det grønne flueben.
dmarc=passbetyder kun, at mailen kommer fra domænet iFrom. Et look-alike-domæne består alle tjek. - Tilladt-lister åbner for meget. Microsoft skriver, at Safe Senders og tilladte afsendere kan tilsidesætte afsenderens DMARC-politik.
- Ændringen sker i økonomisystemet uden spor. Ændring af leverandørens bankoplysninger bør kunne ses i en log.
- Proceduren gælder ikke direktøren. Hvis direktøren selv springer kontrollen over, når det haster, lærer medarbejderne, at undtagelser er normale. Det er præcis den undtagelse, svindleren beder om.
- Ferieafløseren kender ikke reglerne. Svindlen topper i ferier.
- Man venter med at ringe til banken. Tiden er den vigtigste faktor, når pengene er sendt.
Hvis pengene er sendt
Opdager I, at I har betalt til en svindler, så handl med det samme, og i denne rækkefølge:
- Ring til jeres bank med det samme. Bed dem forsøge at stoppe eller kalde betalingen tilbage. Jo hurtigere I ringer, jo større er chancen. Har I ikke et direkte nummer til jeres erhvervsrådgiver, så brug bankens spærre- eller hotlinenummer.
- Anmeld det til politiet. Det kan gøres på politi.dk med MitID Erhverv, når I anmelder på vegne af virksomheden, eller ved at ringe 114. Upload dokumentation som bankudskrift, betalingskvittering og korrespondancen med svindleren. I får et journalnummer i Digital Post, som I skal bruge i den videre kontakt med banken og forsikringen.
- Gem alt. Slet ikke mails, regler eller logfiler. Det er bevismateriale. Gem svindelmailen med fulde headers, ikke kun et skærmbillede.
- Find ud af, om en mailkonto er overtaget. Hos jer eller hos leverandøren. I Microsoft 365 er Microsofts anbefalede rækkefølge at spærre kontoen, logge alle sessioner ud, gennemgå MFA-metoder, app-tilladelser og administratorroller og fjerne mistænkelige videresendelser.
- Skift adgangskoder og slå MFA til på de berørte konti, hvis det ikke allerede er gjort.
- Kontakt jeres forsikring. Har I en cyberforsikring, så tjek, om den dækker svindel. Hos flere selskaber er det en særskilt dækning, man skal have tilvalgt.
- Advar leverandøren, hvis svindlen kom fra deres konto, og jeres kunder, hvis den kom fra jeres.
Sådan ser en tekniker efter i Microsoft 365. Kommandoerne følger Microsofts vejledning for en kompromitteret konto. Revoke-MgUserSignInSession ugyldiggør alle refresh tokens og session-cookies, også dem en angriber har stjålet via AiTM. Det kan tage et par minutter. Bagefter gemmes regler og logs som filer, før noget slettes:
Connect-MgGraph -Scopes 'User.ReadWrite.All','User.RevokeSessions.All'
Update-MgUser -UserId anne.hansen@eksempel.dk -AccountEnabled:$false
Revoke-MgUserSignInSession -UserId anne.hansen@eksempel.dk

Connect-ExchangeOnline
Get-Mailbox -Identity anne.hansen@eksempel.dk | Format-List Forwarding*Address,DeliverTo*
Get-InboxRule -Mailbox anne.hansen@eksempel.dk -IncludeHidden |
    Select-Object Name,Enabled,From,SubjectContainsWords,MoveToFolder,MarkAsRead,DeleteMessage,ForwardTo,RedirectTo |
    Export-Csv -Path .\indbakkeregler.csv -NoTypeInformation

# Sendte mails: højst 10 dage pr. forespørgsel og 90 dage tilbage
Get-MessageTraceV2 -SenderAddress anne.hansen@eksempel.dk -StartDate "2026-10-01" -EndDate "2026-10-10"
Search-UnifiedAuditLog -StartDate "2026-10-01" -EndDate "2026-10-10" -UserIds anne.hansen@eksempel.dk -ResultSize 5000 |
    Export-Csv -Path .\revisionslog.csv -NoTypeInformation
I regel-outputtet er det især MoveToFolder til Arkiv, RSS Subscriptions eller Notes, MarkAsRead sat til True, DeleteMessage og ukendte adresser i ForwardTo eller RedirectTo, der afslører en angriber, særligt hvis From eller SubjectContainsWords matcher leverandøren eller ord som faktura og betaling. Husk også, at app-adgangskoder ikke bliver ugyldige af et skift af adgangskode.
I tvivl om, hvad I skal gøre? Cyberhotline for digital sikkerhed hos Digitaliseringsstyrelsen kan vejlede virksomheder på 33 37 00 37, hverdage kl. 8-20 og weekender og helligdage kl. 10-16.
Er det jeres egen Microsoft 365, der er overtaget, kan vi hjælpe med at lukke den ned og rydde op. På hacket Microsoft 365 kan I se, hvordan vi arbejder. Vi får det til at køre igen inden for 24 timer.
Tjekliste til jeres betalingsprocedure
Brug listen her til at gennemgå jeres egen procedure og opsætning. Kan I ikke svare ja til alle punkter, ved I, hvor hullet er:
- Vi har en skriftlig procedure for betalinger og ændring af bankoplysninger, som ledelsen har godkendt.
- Ændring af en leverandørs kontonummer bekræftes altid ved opringning på et nummer, vi havde i forvejen.
- To personer skal godkende ændring af kontonummer, og ændringen logges.
- Betalinger over en fast beløbsgrænse godkendes af to personer, gerne også teknisk i netbanken.
- Ingen betaling frigives alene på baggrund af en mail, heller ikke fra direktøren.
- Alle, der kan betale, også vikarer og ferieafløsere, kender proceduren.
- Medarbejderne ved, at det altid er i orden at stoppe en betaling og ringe.
- MFA er slået til på alle mailkonti, og phishing-resistent MFA på administratorer og dem, der godkender betalinger.
- Automatisk videresendelse til eksterne adresser er slået fra eller begrænset.
dig +short TXT _dmarc.eksempel.dkviser en DMARC-post, og vi er på vej modp=reject.- DKIM er slået til for alle tjenester, der sender i vores navn.
- Eksterne mails er mærket i Outlook eller Gmail, og ledernes navne er beskyttet mod impersonation.
- Vi har et nummer til banken, der kan bruges med det samme, hvis pengene er sendt.
Spørgsmål og svar
Hvad er CEO-svindel? Svindel, hvor en kriminel udgiver sig for at være virksomhedens direktør eller en anden leder og får en medarbejder til at overføre penge, betale en falsk faktura eller købe gavekort. Det kaldes også direktørsvindel, CEO fraud eller BEC.
Kan vi få pengene tilbage? Nogle gange. Det afhænger især af, hvor hurtigt banken kan nå at stoppe eller kalde betalingen tilbage, og hvor pengene er sendt hen. Derfor er det første opkald til banken, ikke til it-afdelingen.
Hvem hæfter, hvis vi har betalt til et falsk kontonummer? Det afhænger af den konkrete sag, aftalerne med leverandøren og bankens vilkår. Det er et juridisk spørgsmål, som I bør tage med en advokat. Det bedste værn er en procedure, der gør, at det ikke sker.
Skal vi anmelde det, selvom beløbet er lille? Ja. Politiet kan bruge anmeldelsen til at finde mønstre, og banken og forsikringsselskabet vil typisk bede om et journalnummer. Dansk Erhvervs tal viser, at kun 15 procent af de svindelramte netbutikker anmeldte det.
Hvad gør vi, hvis det er vores mailkonto, der er blevet brugt? Spær kontoen, log alle sessioner ud, skift adgangskode, slå MFA til og fjern mistænkelige regler og videresendelser, efter at de er gemt som bevis. Advar derefter kunder og samarbejdspartnere, som kan have fået mails fra jer.
Hvad det betyder for en webshop
En webshop er et oplagt mål, fordi der er mange betalinger til leverandører, fragtfirmaer, annonceplatforme og freelancere, og fordi bogholderiet ofte ligger hos én eller to personer, der også laver meget andet. Mange webshops har også leverandører i udlandet, så en udenlandsk bankkonto ikke i sig selv virker mærkelig.
Webshops sender desuden mail fra mange systemer: shoppen, nyhedsbrevsværktøjet, fragtsystemet og kundeservice. Hvert af dem skal bestå DMARC med jeres domæne, typisk via DKIM. Derfor starter vi med p=none og rapporterne, før vi strammer til.
Den gode nyhed er, at det, der stopper svindlen, er billigt. En skriftlig procedure, to personer om ændring af kontonumre, et opkald til et kendt nummer, MFA på mailen, en DMARC-post på domænet og de advarsler, der allerede findes i Microsoft 365 og Google Workspace. Det kan sættes op på en eftermiddag, og det skal kun holdes i live bagefter.
Vil I have hjælp til DMARC, MFA og opsætningen af mailen, eller til at gennemgå proceduren med jeres folk, så skriv til os.
Kilder
- NSK og Sikkerdigital, brev til virksomheder om CEO- og BEC-fraud
- Sikkerdigital om CEO-fraud
- Sikkerdigital om faktura-bedrageri
- Cyberhotline
- politi.dk om anmeldelse af svindel
- Dansk Erhverv, seks råd
- Dansk Erhverv, E-handelsbarometer 2. kvartal 2025
- Microsoft om AiTM-phishing og BEC
- Microsoft om DMARC
- Microsoft om DKIM
- Microsoft om anti-spam-headers
- Microsoft om anti-phishing-politikker
- Set-AntiPhishPolicy
- Set-ExternalInOutlook
- New-TransportRule
- Microsoft om kompromitterede mailkonti
- Microsoft om ekstern videresendelse
- Set-HostedOutboundSpamFilterPolicy
- Get-MessageTraceV2
- Microsoft Graph, revokeSignInSessions
- Microsoft, se headers i Outlook
- Google, krav til afsendere
- Google, beskyttelse mod phishing og spoofing
- Google, advarsler ved eksterne modtagere
- Google, se headers i Gmail
- RFC 9989, DMARC
- RFC 7208, SPF
Relaterede artikler om Sikkerhed
Læs også
01 Er min mail hacket? Tegnene og de første skridt for jeres firmamail 02 Flere konverteringer i Meta fra 12. november: hvad der ændrer sig, og hvad I skal tjekke 03 Meta slår product browsing til i jeres annoncer den 28. oktober