
PrestaShop og det kritiske PHP-hul: mange shops kører på en PHP uden rettelse
PHP har rettet to kritiske huller, men kun i PHP 8.2 og nyere. PrestaShop 1.7 og 8 kan ikke køre på de versioner, så for de fleste PrestaShop-shops er der ingen færdig rettelse. Her er, hvad I kan gøre.
Hassan Aziz
Partner & Projektleder, Bullmade
Hvad der er sket
Den 21. oktober 2026 udgav PHP rettelser til to kritiske sikkerhedshuller, CVE-2026-109618 og CVE-2026-109619, som kan give en angriber lov til at køre kode på serveren. Der er allerede set angreb. Hullerne sidder i selve PHP, så PrestaShop er ramt på samme måde som alle andre PHP-systemer. Det gælder også de mindre synlige dele af shoppen som checkout, upload af billeder og admin-panelet.
Rettelserne findes kun i de PHP-versioner, der stadig vedligeholdes: 8.2.35, 8.3.36, 8.4.27 og 8.5.12. Læs den generelle gennemgang af hullet her.
Hvilke PrestaShop-versioner kan få rettelsen
PrestaShops egne systemkrav ser sådan ud:
| PrestaShop | PHP-versioner | Får PHP-rettelsen? |
|---|---|---|
| 1.7.x | 5.6 til 7.4 | Nej, PHP 7 og ældre er udgået |
| 8.0 til 8.2 | 7.2 til 8.1 | Nej, PHP 8.1 er udgået |
| 9.0 | 8.1 til 8.4 | Ja, på PHP 8.2, 8.3 eller 8.4 |
| 9.1 | 8.1 til 8.5 | Ja, på PHP 8.2 og nyere |
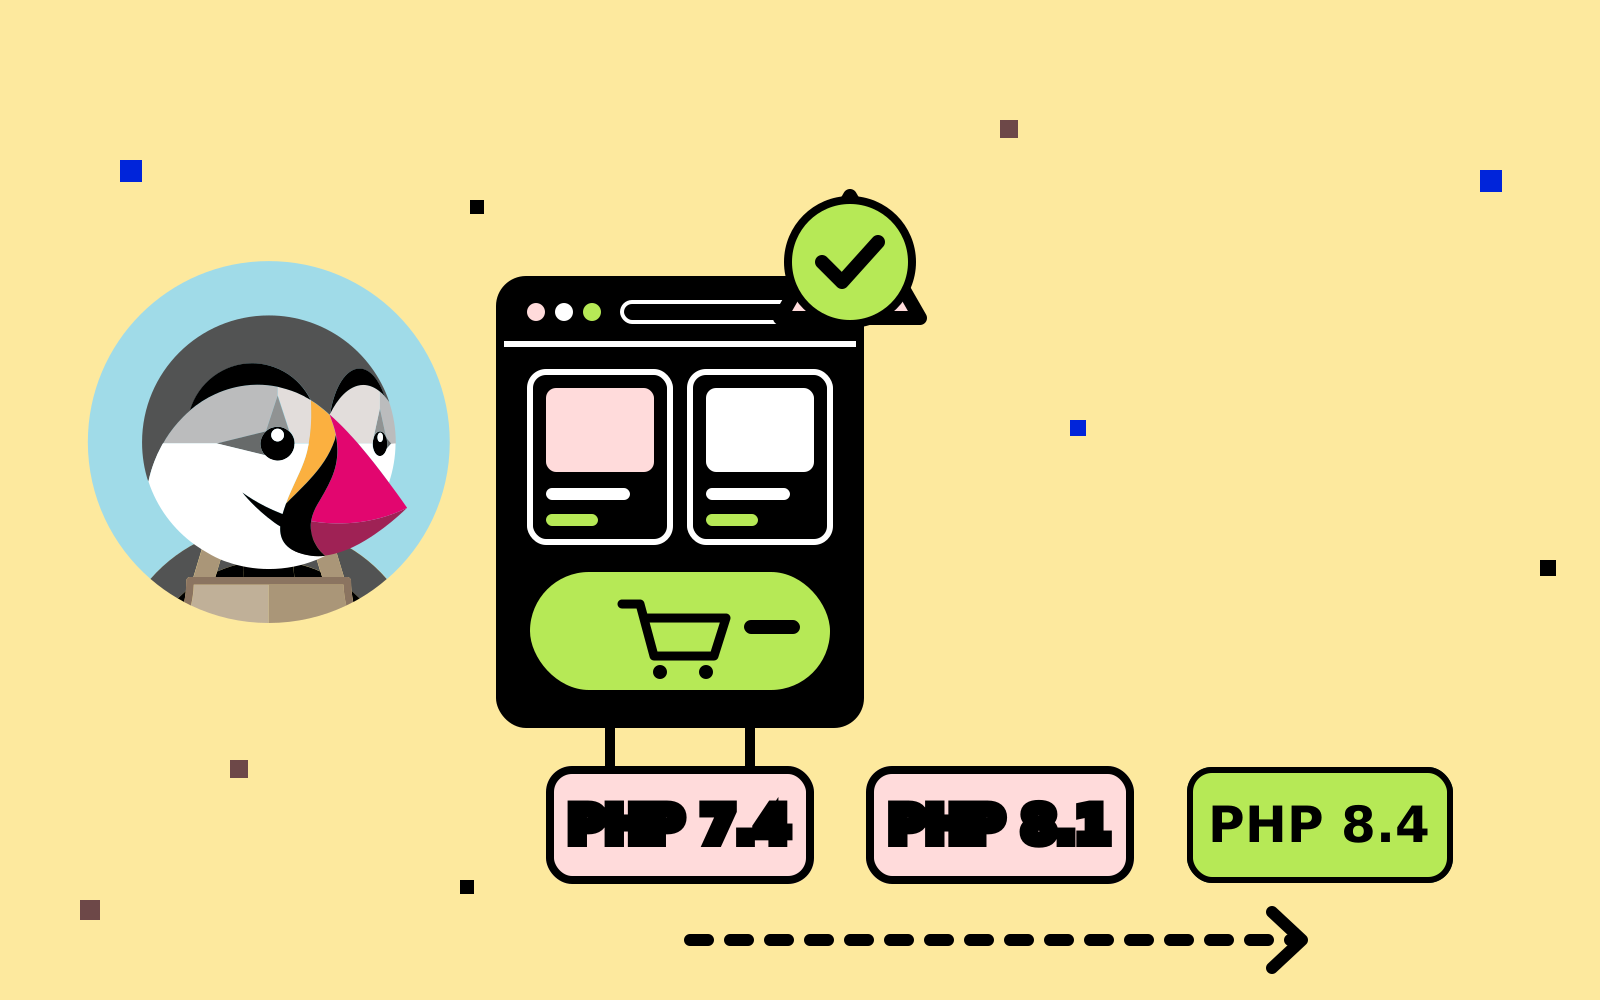
Det betyder, at en shop på PrestaShop 1.7 eller 8 ikke kan få den officielle rettelse ved bare at opdatere PHP. Den nyeste PHP, PrestaShop 8 understøtter, er 8.1, og den får ingen rettelse fra PHP.
PrestaShop 9: opdatér PHP i dag
Kører I PrestaShop 9, er det enkelt: opdatér PHP til 8.4.27, 8.3.36 eller 8.2.35. Kører I på PHP 8.1 under PrestaShop 9, så skift til 8.4, som PrestaShop anbefaler til 9.0.
På delt hosting gør udbyderen det. Spørg dem i dag, hvornår rettelsen er lagt på. Har I egen server, skal php-fpm genstartes bagefter.
PrestaShop 1.7 og 8: det kan I gøre
For shops på PrestaShop 1.7 og 8 er der ingen løsning, der både er hurtig og fuldstændig. Til gengæld er der fire muligheder, og de kan kombineres:
- En tilbageført rettelse fra hostingudbyderen eller Linux-distributionen. Nogle lægger rettelsen ind i ældre PHP-versioner. Det er den hurtigste vej, men bed om at få det bekræftet skriftligt.
- Cloudflare foran shoppen. Cloudflare har regler mod de kendte angreb på alle planer. De virker kun, hvis serveren afviser trafik, der ikke kommer gennem Cloudflare.
- PrestaShop 8 på PHP 8.2 eller nyere. Det er ikke understøttet af PrestaShop, og moduler og tema kan gå i stykker. Det kan kun gøres efter en test på en kopi af shoppen, med betaling og checkout gennemprøvet.
- Opgradering til PrestaShop 9. Det er den varige løsning, fordi shoppen så kan følge PHP's rettelser fremover. Moduler, tema og overrides skal gennemgås, så det tager typisk længere end et par dage.
Vedligeholdelsestilstanden i PrestaShop beskytter ikke. PHP behandler forespørgslen, før PrestaShop når at vise siden.
Tjek om nogen nåede ind
Når PHP er rettet, eller shoppen er beskyttet, så tjek, om nogen nåede ind før. På PrestaShop er det især:
- nye eller ændrede PHP-filer i
/modules,/override,/img,/uploadog/var/cache - ændringer i betalingsmoduler og i skabelonerne til checkout, hvor kortskimmere typisk lægges ind
- nye medarbejdere i back office under Avanceret → Team
- nye cronjobs på serveren
Finder I noget, så luk shoppen, gem logfilerne, skift adgangskoder og API-nøgler til betaling og fragt, og gendan fra en backup fra før den 20. oktober. Vi har en side om, hvad man gør med en hacket PrestaShop-webshop.
Hvad det betyder på længere sigt
Hullet viser problemet ved at blive på PrestaShop 1.7 eller 8: shoppen er låst til en PHP-version, der ikke længere får sikkerhedsrettelser. Det her er ikke sidste gang, PHP retter et kritisk hul.
Vi arbejder med PrestaShop hver dag og kan hjælpe med både den hurtige beskyttelse i dag og opgraderingen til PrestaShop 9. Skriv til os, så kigger vi på, hvor jeres shop står.
Kilder
Relaterede artikler om Sikkerhed
Læs også
01 Flere konverteringer i Meta fra 12. november: hvad der ændrer sig, og hvad I skal tjekke 02 Meta slår product browsing til i jeres annoncer den 28. oktober 03 Hacket hjemmeside: det skal I gøre de første timer